



Более чем 800 приложений Google Play заражены вирусом Xavier

Более чем 800 приложений Google Play заражены вирусом Xavier

Более чем 800 приложений Google Play заражены вирусом Xavier

Исследователи компании Trend Micro рассказали об обнаружении в официальном каталоге приложений новой угрозы. Суммарно аналитики нашли более 800 приложений, содержащих вредоносную рекламную библиотеку, которая может использоваться для установки дополнительных программ, слежки за пользователями и хищения информации.

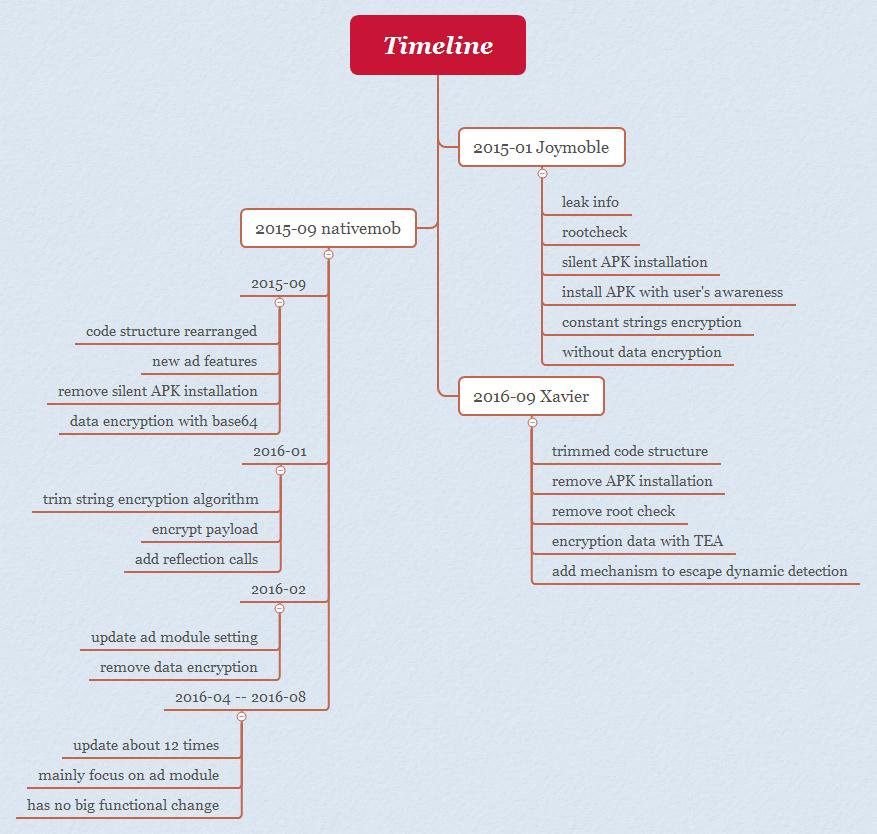
Xavier является частью семейства малвари AdDown, которое появилось еще в 2015 году. Первая обнаруженная исследователями версия носила название Joymobile, и она уже была способна удаленно выполнять произвольный код. Однако эта adware-библиотека в основном занималась установкой дополнительных APK, причем без ведома владельца устройства (если устройство рутованное), пишет xakep.ru.


Как можно увидеть на иллюстрации выше, последующие версии AdDown получили больше функций. Теперь Xavier – это не просто рекламная библиотека, способная устанавливать дополнительные приложения. Малварь научилась избегать обнаружения, уходя как от статического, так и от динамического анализа. Xavier умеет удаленно выполнять произвольный код, который получает с управляющего сервера, а также похищает пользовательские данные, в числе которых ID и модель устройства, версия ОС, данные о производителе устройства, стране использования и операторе связи, email-адрес владельца, список установленных приложений и так далее.

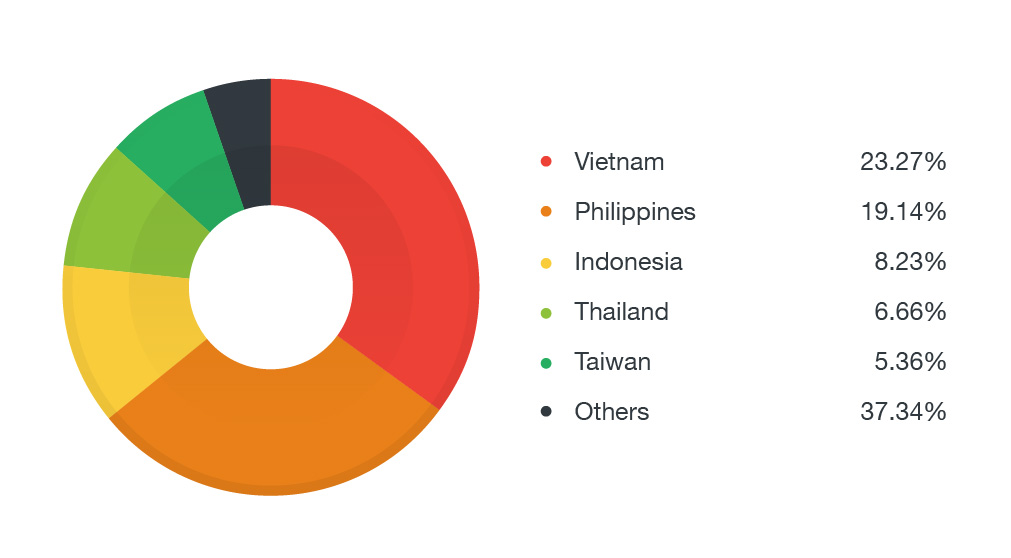
Суммарно зараженные приложения были загружены миллионы раз, и угроза скрывалась в самых разных программах, от фоторедакторов до приложений для смены рингтона. Наибольшее число загрузок пришлось на страны Южной Азии, то есть большинство пострадавших проживают во Вьетнаме, на Филиппинах и в Индонезии.


Стараниями специалистов Trend Micro на этой неделе из Google Play были удалены 75 вредоносных приложений, содержащих Xavier.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru