



Тысячи фирм не обновляют программы на большинстве компьютеров

Тысячи фирм не обновляют программы на большинстве компьютеров

Тысячи фирм не обновляют программы на большинстве компьютеров

Анализ 35 000 компаний из более чем 20 отраслей по всему миру показал, что многие из них рискуют пострадать от потери данных из-за того, что они не могут обеспечить обновление программного обеспечения на своих компьютерах.

Исследование, проведенное компанией BitSight, сосредоточено на операционных системах Apple и Microsoft, а также на браузерах Firefox, Chrome, Safari и Internet Explorer.

Исследование показало, что более 50% компьютеров в более чем 2000 организациях используют устаревшую версию операционной системы, а более 8500 компаний не смогли обновить веб-браузеры более чем на половине своих компьютеров.

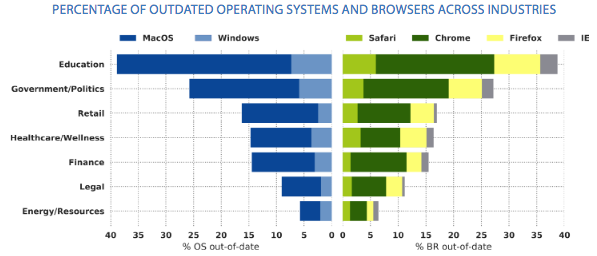
Рассматривая каждую анализируемую отрасль, BitSight обнаружила, что сфера образования и государственный сектор имеют самый высокий уровень использования устаревших операционных систем и браузеров. Почти 40 процентов компьютеров, используемых в секторе образования и более 25 процентов устройств в государственном секторе, используют устаревшие операционные системы, особенно версии macOS.

На другом конце графика находятся юридический и энергетический сектора, в которых было наименьшее количество устройств с устаревшим программным обеспечением.

«Учитывая, что энергетический сектор предоставляет критически важные услуги, организации в этом секторе должны иметь серьезный подход к безопасности» - говорится в отчете BitSight.

На приведенном ниже графике BitSight отразили сферы и используемые, устаревшие программы и операционные системы.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru