



Тысячи фирм не обновляют программы на большинстве компьютеров

Тысячи фирм не обновляют программы на большинстве компьютеров

Тысячи фирм не обновляют программы на большинстве компьютеров

Анализ 35 000 компаний из более чем 20 отраслей по всему миру показал, что многие из них рискуют пострадать от потери данных из-за того, что они не могут обеспечить обновление программного обеспечения на своих компьютерах.

Исследование, проведенное компанией BitSight, сосредоточено на операционных системах Apple и Microsoft, а также на браузерах Firefox, Chrome, Safari и Internet Explorer.

Исследование показало, что более 50% компьютеров в более чем 2000 организациях используют устаревшую версию операционной системы, а более 8500 компаний не смогли обновить веб-браузеры более чем на половине своих компьютеров.

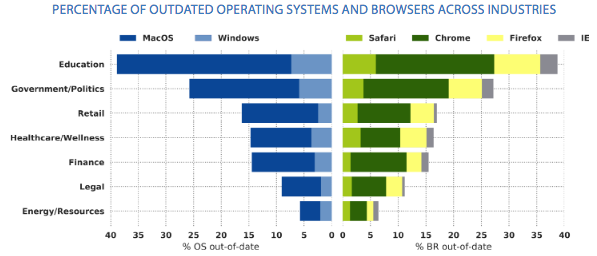
Рассматривая каждую анализируемую отрасль, BitSight обнаружила, что сфера образования и государственный сектор имеют самый высокий уровень использования устаревших операционных систем и браузеров. Почти 40 процентов компьютеров, используемых в секторе образования и более 25 процентов устройств в государственном секторе, используют устаревшие операционные системы, особенно версии macOS.

На другом конце графика находятся юридический и энергетический сектора, в которых было наименьшее количество устройств с устаревшим программным обеспечением.

«Учитывая, что энергетический сектор предоставляет критически важные услуги, организации в этом секторе должны иметь серьезный подход к безопасности» - говорится в отчете BitSight.

На приведенном ниже графике BitSight отразили сферы и используемые, устаревшие программы и операционные системы.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru