



ESEТ обнаружила крупнейшую со времен Stuxnet угрозу для АСУ ТП

ESEТ обнаружила крупнейшую со времен Stuxnet угрозу для АСУ ТП

ESEТ обнаружила крупнейшую со времен Stuxnet угрозу для АСУ ТП

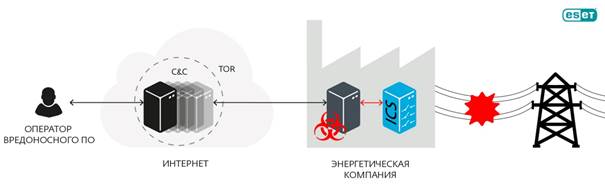
Эксперты ESET выполнили анализ вредоносной программы Win32/Industroyer, которая позволяет проводить атаки на электроэнергетические компании. Industroyer – сложная и крайне опасная вредоносная программа, предназначенная для нарушения критических процессов в промышленных системах управления, в частности, в энергокомпаниях.

Подобное ПО могло послужить причиной сбоя энергоснабжения в Киеве в декабре 2016 года. Программа позволяет хакерам напрямую управлять выключателями и прерывателями цепи на электрических подстанциях. Возможный ущерб от атаки Industroyer – от простого отключения подачи электроэнергии до повреждения оборудования.


Industroyer использует четыре промышленных протокола связи, распространенных в электроэнергетике, управлении транспортом, водоснабжении и других критических инфраструктурах. Протоколы создавались десятилетия назад без учета требований безопасности. Поэтому хакерам не пришлось искать их уязвимости – достаточно было «научить» Industroyer использовать эти протоколы. Как следствие, любое вмешательство злоумышленников в работу промышленной сети может привести к фатальным последствиям.

Industroyer имеет модульную структуру. В его составе основной и дополнительный бэкдоры, четыре модуля для работы с коммуникационными протоколами, стиратель данных и DoS-инструмент для атак типа «отказ в обслуживании». Часть компонентов разработана с прицелом на конкретные марки электрооборудования.

Впечатляющие возможности Industroyer указывают на высокую квалификацию авторов и глубокое понимание устройства промышленных систем управления. Маловероятно, что подобное ПО было разработано без доступа к оборудованию, которое используется в целевой среде. Более того, кибергруппа, стоящая за Industroyer, может перенастроить программу, чтобы атаковать любую промышленную среду, где используются целевые протоколы связи.

«Недавняя атака на украинские энергокомпании должна послужить сигналом для всех ИБ-специалистов, отвечающих за критические системы, – комментирует Антон Черепанов, старший вирусный аналитик ESET. – Устойчивость Industroyer в системе и его способность напрямую влиять на работу промышленного оборудования делает его наиболее опасной угрозой со времен Stuxnet, нанесшего урон ядерной программе Ирана». 

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru