



За год в России утекло 128 млн записей

За год в России утекло 128 млн записей

За год в России утекло 128 млн записей

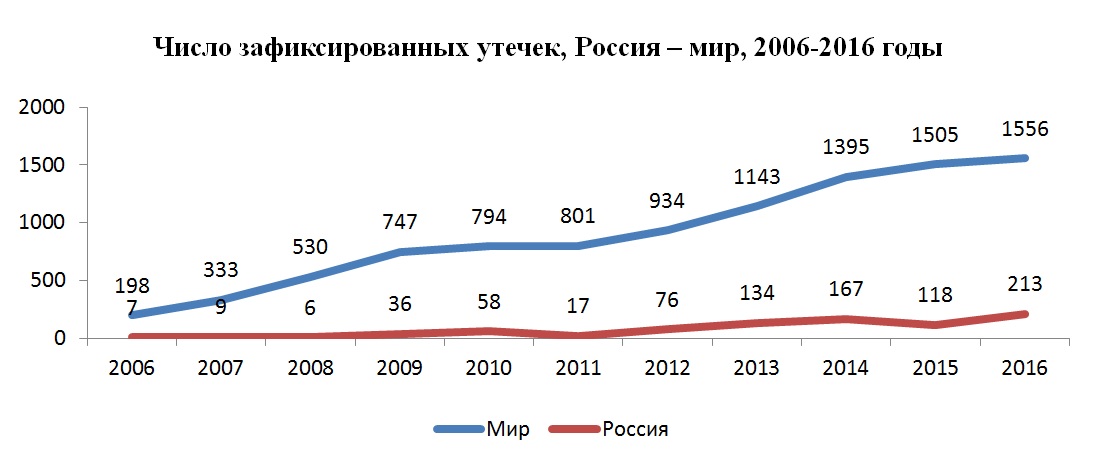
По результатам исследования утечек конфиденциальной информации из организаций в России в 2016 году Аналитическим центром InfoWatch было зафиксировано 213 случаев утечек информации из российских компаний и государственных органов, что на 80% больше чем в 2015 году.

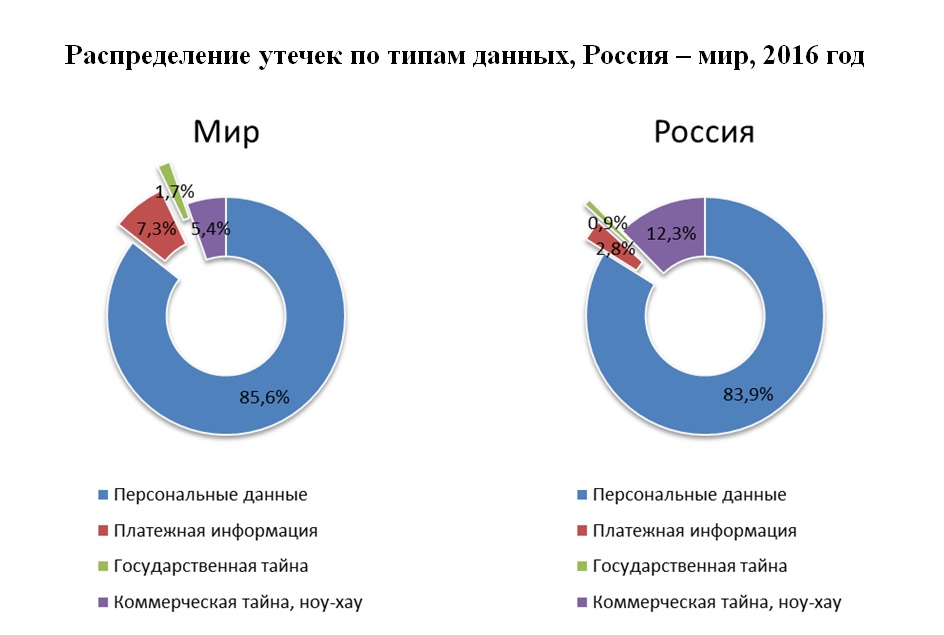
В девяти из десяти случаев в России утекали персональные данные (ПДн) и платежная информация, а общий объем скомпрометированных за год данных увеличился более чем в 100 раз до 128 млн записей, но не превысил 4% от мирового объема утечек информации.


Число зафиксированных утечек, Россия – мир, 2006-2016 годы


«Наша страна глубоко интегрирована в глобальные процессы информатизации бизнеса, государства и общества, отсюда все преимущества и проблемы, которые влечет за собой такая интеграция, — отметил аналитик ГК InfoWatch Сергей Хайрук. — С ростом ценности информации повышается и вероятность утечки данных. Фактически, мы переступили незримую черту, за которой утечка информации из организации превратилась в рядовое явление. Для управления рисками, связанными с информационной безопасностью, в дополнение к техническим средствам защиты необходимы также организационные меры, повышение уровня «информационной гигиены», сотрудников, которые сейчас могут даже не знать о противоправности собственных действий. Наиболее оптимальным становится сочетание контроля информации и сотрудников, которые имеют к ней доступ. Очевидно, что защищать все и от всего одинаково хорошо уже не получится. Необходимо сосредоточиться на наиболее ценных активах, «проблемных» каналах передачи и сотрудниках, которые подвержены риску компрометации данных».  


 Распределение утечек по типам данных, Россия – мир, 2016 год


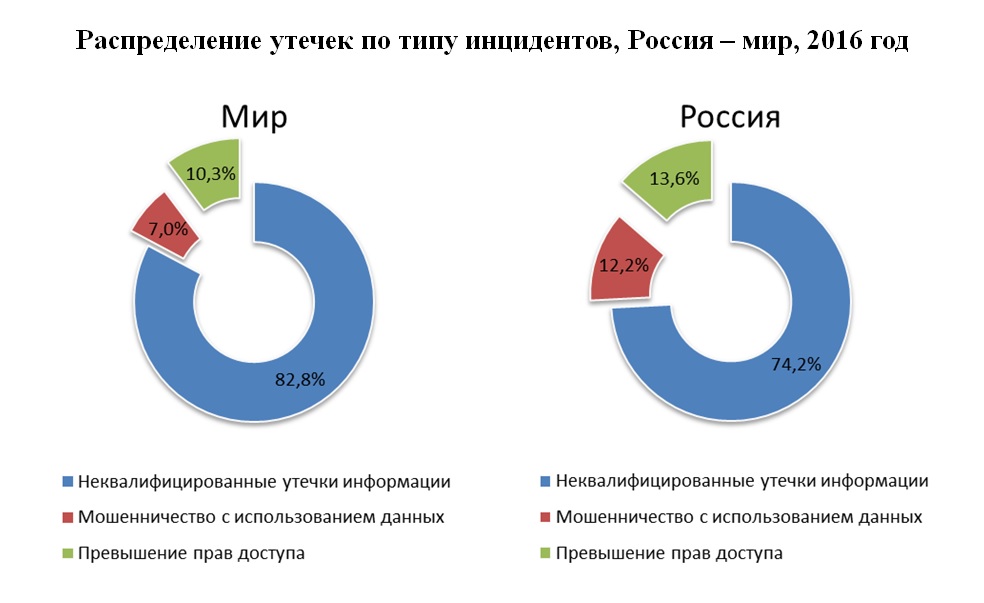
Для России характерна более высокая по сравнению с остальным миром доля так называемых «квалифицированных» утечек данных — случаев, когда злоумышленник осознанно использует украденную им информацию для достижения личной выгоды (мошенничество с данными, банковский фрод), или получает доступ к информации, заведомо не нужной ему для выполнения трудовой функции (превышение прав доступа).


 Распределение утечек по типу инцидентов, Россия – мир, 2016 год


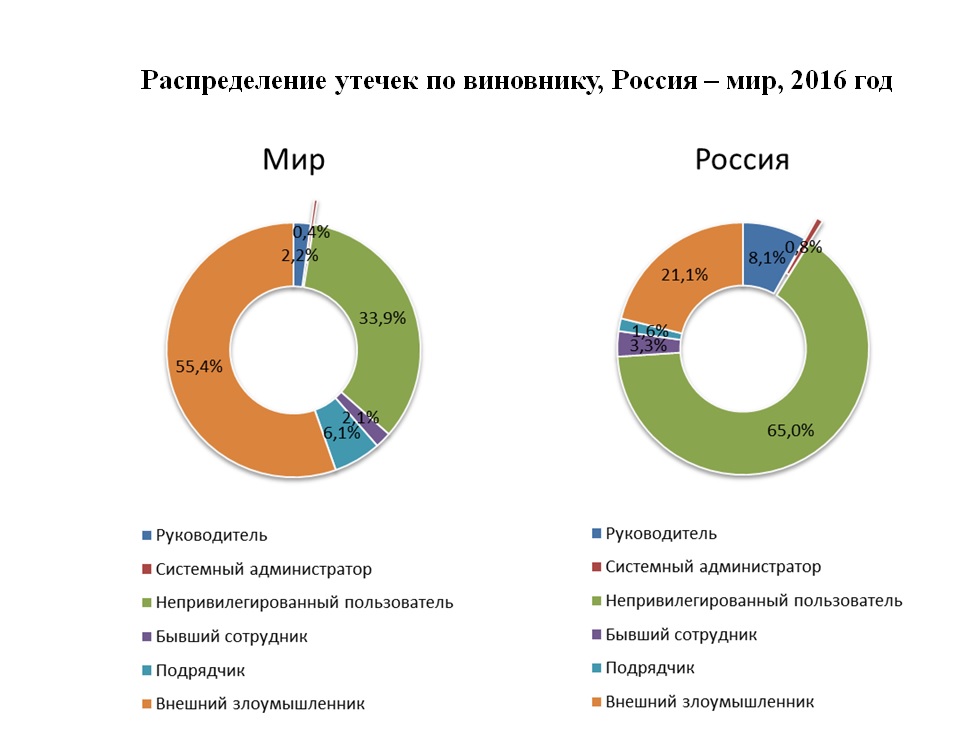
Внутренние нарушители в организации стали причиной примерно восьми случаев потери данных из десяти, почти каждая десятая утечка происходила при участии руководства организации. Для России характерна более высокая, чем в мире доля утечек по вине руководства (8% против 2%), и более низкая доля утечек по вине внешнего злоумышленника (21% против 55%).


 Распределение утечек по виновнику, Россия – мир, 2016 год


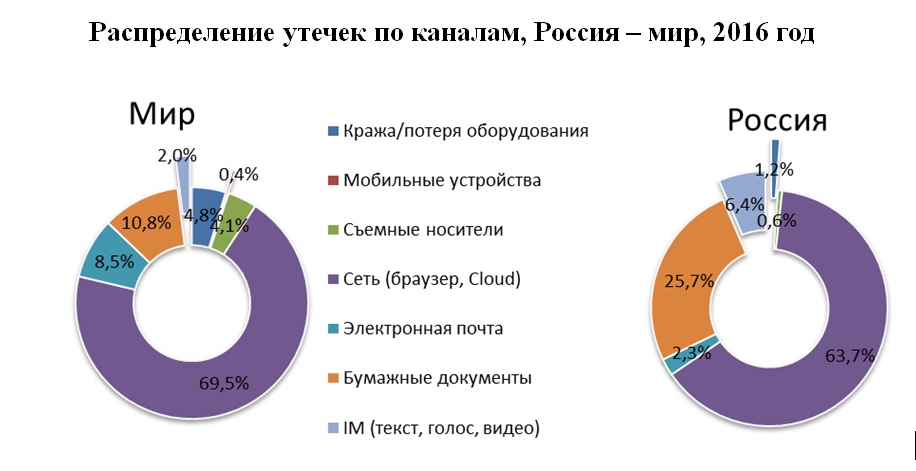
Чаще всего (в 64% случаев) для кражи данных использовался сетевой канал (браузер с подключением к интернету), каждый четвертый инцидент произошел с использованием бумажных носителей.  


 Распределение утечек по каналам, Россия – мир, 2016 год


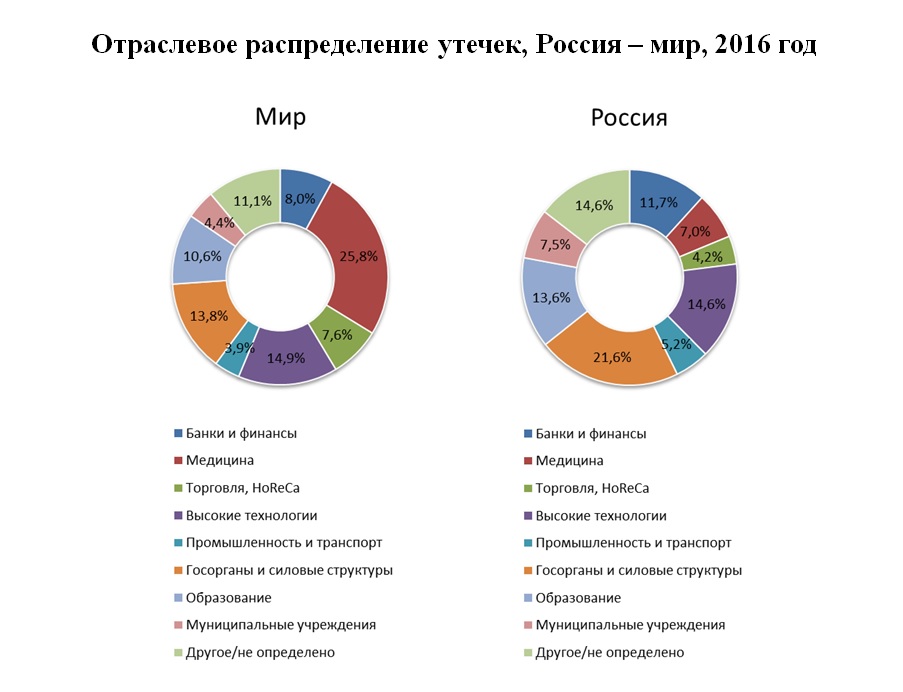
Российское отраслевое распределение утечек серьезно отличается от мирового. В мире более 25% утечек информации происходит из медицинских учреждений, в России доля таких утечек составляет 7%. Обращает на себя внимание высокая (в сравнении с общемировой) доля утечек, которые пришлись на банки и финансовые организации (12%).

Наибольшее количество утечек данных в Росси было зафиксировано в компаниях высокотехнологичного сектора, образовательных учреждениях, государственных органах и банках.


 Отраслевое распределение утечек, Россия – мир, 2016 год


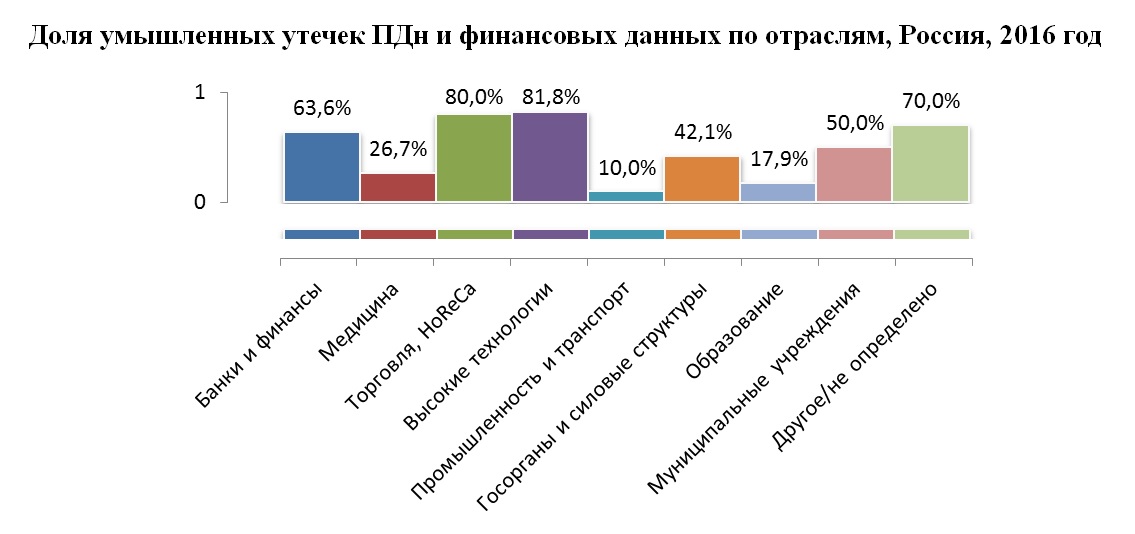
В 2016 году наиболее «привлекательными» для похитителей данных в России оказались торговые и высокотехнологичные компании, к которым добавились финансовые учреждения. В этих отраслях более половины утечек, сопровождавшихся компрометацией персональных данных, носили умышленный характер.


Доля умышленных утечек ПДн и финансовых данных по отраслям, Россия, 2016 год


Жертвами внешних атак, направленных на хищение данных чаще всего становились организации сферы высоких технологий и торговли. От злонамеренных действий внутреннего нарушителя чаще страдали банки, торговые компании и муниципальные учреждения, где  чрезвычайно высока ликвидность данных, с которыми работает персонал.

ВложениеРазмер
PDF icon infowatch_russian_report_2016.pdf1.46 МБ
Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru