



Количество мобильных вымогателей увеличилось в 3,5 раза

Количество мобильных вымогателей увеличилось в 3,5 раза

Количество мобильных вымогателей увеличилось в 3,5 раза

Согласно отчету «Лаборатории Касперского», в первом квартале 2017 года было обнаружено 218 625 установочных пакетов мобильных троянцев-вымогателей. Это в 3,5 раза больше, чем в предыдущем квартале (61 832 пакетов).

Более 86% зловредов составили представители семейства Congur. Эти троянцы обладают очень простой функциональностью: меняют PIN-код устройства, после чего просят связаться со злоумышленниками для разблокировки. Более того, существуют модификации этого троянца, способные воспользоваться правами суперпользователя и установить свой модуль в системную папку, откуда их практически невозможно удалить.

Однако самым популярным вымогателем в первом квартале стал представитель семейства Fusob: с ним столкнулись более 45% пользователей, атакованных мобильными вымогателями по всему миру. После запуска этот троянец запрашивает права администратора, собирает информацию об устройстве, а затем загружает ее на сервер злоумышленников. После этого он может получить команду на блокировку устройства.

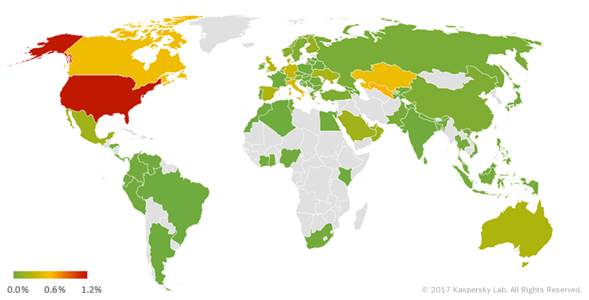
Страной, наиболее пострадавшей от мобильных вымогателей в первом квартале 2017 года, стали США.


География мобильных троянцев-вымогателей в первом квартале 2017 года (процент атакованных пользователей)

География мобильных троянцев-вымогателей в первом квартале 2017 года (процент атакованных пользователей)


«Ситуация с троянцами-вымогателями в первом квартале была далека от безоблачной. Появилось огромное количество новых вредоносных программ, причем как новых семейств, так и модификаций уже известных зловредов. Пользователи должны помнить, что сегодня злоумышленники могут зашифровывать их данные не только на компьютерах, но и на мобильных устройствах — и это, видимо, будет происходить все чаще», — отметил Роман Унучек, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Офицер ФСБ может возглавить направление кибербезопасности в Минцифры

В Минцифры обсуждают нового замминистра по информационной безопасности. На должность рассматривают Константина Дробаденко — начальника управления Центра защиты информации и специальной связи ФСБ России. Он может сменить Александра Шойтова, который курирует направление с апреля 2021 года.

О возможной перестановке узнал РБК от четырёх источников. Два собеседника подчеркнули: окончательного решения пока нет, приказ о назначении не подписан.

Подразделение ФСБ, в котором работает Дробаденко, отвечает за криптографическую защиту информации и специальную связь. Шойтов тоже имеет опыт работы в ФСБ и глубокую экспертизу в криптографии. По профессиональному профилю преемственность просматривается.

Но задачи замминистра значительно шире шифрования. Это защита госуслуг и данных граждан, устойчивость цифровой инфраструктуры, развитие российского рынка ИБ и безопасность цифровизации бизнеса.

Эксперты напоминают, что бизнесу нужны доступные и экономически оправданные механизмы защиты. Одними строгими требованиями удобную и безопасную цифровую среду не построить.

Даже в криптографии накопились вопросы: противоречия в нормативных актах, незаконная выдача сертификатов, передача ключей третьим лицам и несовместимость реестров машиночитаемых доверенностей.

Потому потенциальному замминистру достанется внушительный список задач. Главная интрига — какие из них станут приоритетом и насколько внимательно новый руководитель будет слушать отрасль.

RSS: Новости на портале Anti-Malware.ru