



Количество мобильных вымогателей увеличилось в 3,5 раза

Количество мобильных вымогателей увеличилось в 3,5 раза

Количество мобильных вымогателей увеличилось в 3,5 раза

Согласно отчету «Лаборатории Касперского», в первом квартале 2017 года было обнаружено 218 625 установочных пакетов мобильных троянцев-вымогателей. Это в 3,5 раза больше, чем в предыдущем квартале (61 832 пакетов).

Более 86% зловредов составили представители семейства Congur. Эти троянцы обладают очень простой функциональностью: меняют PIN-код устройства, после чего просят связаться со злоумышленниками для разблокировки. Более того, существуют модификации этого троянца, способные воспользоваться правами суперпользователя и установить свой модуль в системную папку, откуда их практически невозможно удалить.

Однако самым популярным вымогателем в первом квартале стал представитель семейства Fusob: с ним столкнулись более 45% пользователей, атакованных мобильными вымогателями по всему миру. После запуска этот троянец запрашивает права администратора, собирает информацию об устройстве, а затем загружает ее на сервер злоумышленников. После этого он может получить команду на блокировку устройства.

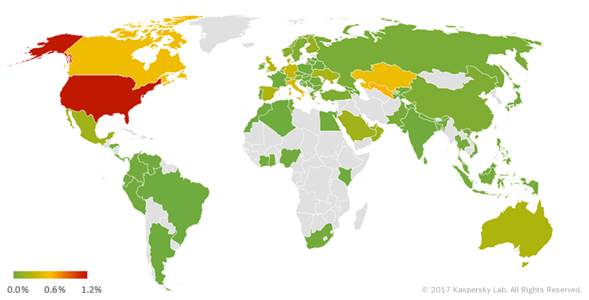
Страной, наиболее пострадавшей от мобильных вымогателей в первом квартале 2017 года, стали США.


География мобильных троянцев-вымогателей в первом квартале 2017 года (процент атакованных пользователей)

География мобильных троянцев-вымогателей в первом квартале 2017 года (процент атакованных пользователей)


«Ситуация с троянцами-вымогателями в первом квартале была далека от безоблачной. Появилось огромное количество новых вредоносных программ, причем как новых семейств, так и модификаций уже известных зловредов. Пользователи должны помнить, что сегодня злоумышленники могут зашифровывать их данные не только на компьютерах, но и на мобильных устройствах — и это, видимо, будет происходить все чаще», — отметил Роман Унучек, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru