



Количество мобильных вымогателей увеличилось в 3,5 раза

Количество мобильных вымогателей увеличилось в 3,5 раза

Количество мобильных вымогателей увеличилось в 3,5 раза

Согласно отчету «Лаборатории Касперского», в первом квартале 2017 года было обнаружено 218 625 установочных пакетов мобильных троянцев-вымогателей. Это в 3,5 раза больше, чем в предыдущем квартале (61 832 пакетов).

Более 86% зловредов составили представители семейства Congur. Эти троянцы обладают очень простой функциональностью: меняют PIN-код устройства, после чего просят связаться со злоумышленниками для разблокировки. Более того, существуют модификации этого троянца, способные воспользоваться правами суперпользователя и установить свой модуль в системную папку, откуда их практически невозможно удалить.

Однако самым популярным вымогателем в первом квартале стал представитель семейства Fusob: с ним столкнулись более 45% пользователей, атакованных мобильными вымогателями по всему миру. После запуска этот троянец запрашивает права администратора, собирает информацию об устройстве, а затем загружает ее на сервер злоумышленников. После этого он может получить команду на блокировку устройства.

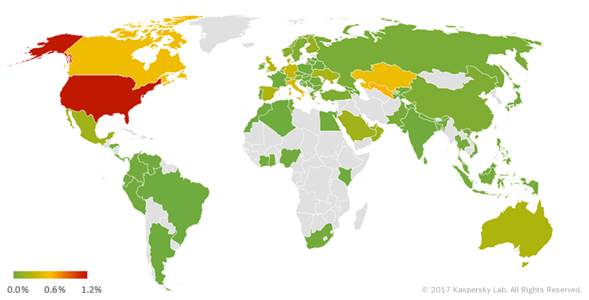
Страной, наиболее пострадавшей от мобильных вымогателей в первом квартале 2017 года, стали США.


География мобильных троянцев-вымогателей в первом квартале 2017 года (процент атакованных пользователей)

География мобильных троянцев-вымогателей в первом квартале 2017 года (процент атакованных пользователей)


«Ситуация с троянцами-вымогателями в первом квартале была далека от безоблачной. Появилось огромное количество новых вредоносных программ, причем как новых семейств, так и модификаций уже известных зловредов. Пользователи должны помнить, что сегодня злоумышленники могут зашифровывать их данные не только на компьютерах, но и на мобильных устройствах — и это, видимо, будет происходить все чаще», — отметил Роман Унучек, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru