



Количество фишинговых сайтов, использующих HTTPS, значительно выросло

Количество фишинговых сайтов, использующих HTTPS, значительно выросло

Количество фишинговых сайтов, использующих HTTPS, значительно выросло

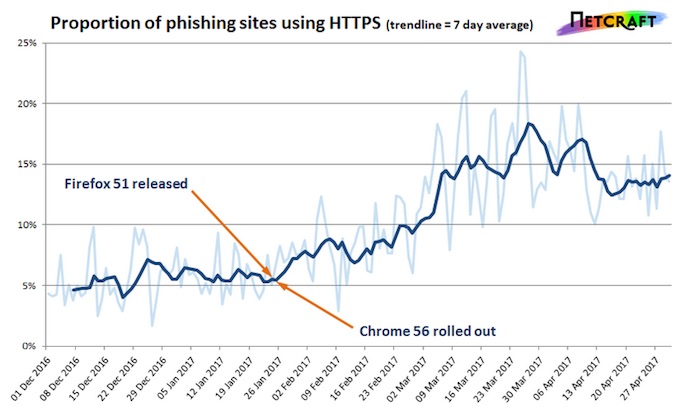
За последние несколько месяцев количество фишинговых веб-сайтов, использующих HTTPS, значительно возросло. Это связано с тем, что Firefox и Chrome начали предупреждать пользователей о том, когда они пользуются небезопасными страницами входа.

Компания Netcraft в среду опубликовала отчет, в котором говорится о том, что с конца января доля фишинговых сайтов, использующих HTTPS, увеличилась примерно с 5% до 15%. Одним из объяснений этого является то, что в конце января Google и Mozilla реализовали в своих браузерах Chrome и Firefox предупреждения о HTTP, чтобы защитить своих клиентов от атак типа «человек посередине» (MitM).

Пользователи Chrome 56 и Firefox 51, и более поздних версий этих браузеров, видят предупреждения каждый раз, когда вводят свои учетный данные на сайтах, не использующих безопасный протокол HTTPS. Поскольку большинство фишинговых сайтов обслуживались по HTTP-соединениям, киберпреступники, вероятно, поняли, что им нужно адаптироваться и перейти на HTTPS.

«Похоже на то, что использование безопасного протокола помогает деятельности злоумышленников. Фишинговые сайты, которые теперь используют HTTPS и действительные сертификаты третьих сторон, могут казаться более легитимными и, следовательно, увеличивают вероятность успешной атаки» - объяснил Пол Маттон (Paul Mutton) из Netcraft.

Другим возможным объяснением, по мнению эксперта, является то, что предупреждения, введенные Google и Mozilla, побудили администраторов сайтов перейти на HTTPS. Поскольку фишинговые страницы часто размещаются на легитимных сайтах, которые были скомпрометированы, это также может быть фактором, значительно увеличивающим число фишинговых сайтов, использующих HTTPS.

С другой стороны, как отметил Маттон, некоторые популярные браузеры, такие как Microsoft Edge и Internet Explorer, не отображают никаких предупреждений, что означает, что фишинговые сайты, обслуживаемые через HTTP, по-прежнему будут во многих случаях эффективны.

Подпишитесь на новости

ChatGPT разрешил закрывать переписки ПИН-кодом и биометрией

OpenAI начала внедрять в ChatGPT заблокированные чаты: личные разговоры можно убрать из общей истории и защитить четырёхзначным ПИН-кодом. На поддерживаемых мобильных устройствах доступны Face ID, Touch ID или системная разблокировка.

Как объясняет OpenAI в описании Locked Chats, защищённые переписки перемещаются в отдельный раздел и исчезают из обычной истории, закреплённых чатов и общего поиска.

Развёртывание идёт постепенно, поэтому кнопка блокировки пока может появиться не у всех.

Если включена память, новая информация из заблокированных бесед может использоваться в других закрытых чатах, но не переносится в обычные. При этом блокировка не удаляет сведения, которые ChatGPT запомнил раньше.

Есть и принципиальная оговорка: ПИН-код не создаёт сквозного шифрования, не меняет сроки хранения переписки и настройку использования данных для улучшения моделей. Функция ограничивает доступ к разговорам через интерфейс, а правила обработки данных остаются прежними.

Самый жёсткий нюанс касается забытого ПИН-кода. Его сброс навсегда удаляет защищённые переписки и связанный с ними контент. Поддержка восстановить их не сможет.

RSS: Новости на портале Anti-Malware.ru