



Количество фишинговых сайтов, использующих HTTPS, значительно выросло

Количество фишинговых сайтов, использующих HTTPS, значительно выросло

Количество фишинговых сайтов, использующих HTTPS, значительно выросло

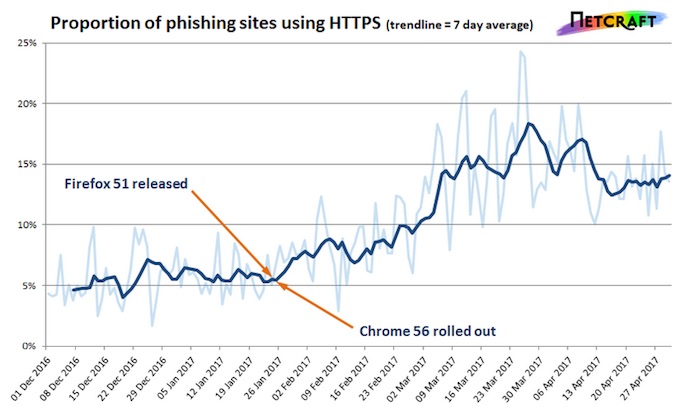
За последние несколько месяцев количество фишинговых веб-сайтов, использующих HTTPS, значительно возросло. Это связано с тем, что Firefox и Chrome начали предупреждать пользователей о том, когда они пользуются небезопасными страницами входа.

Компания Netcraft в среду опубликовала отчет, в котором говорится о том, что с конца января доля фишинговых сайтов, использующих HTTPS, увеличилась примерно с 5% до 15%. Одним из объяснений этого является то, что в конце января Google и Mozilla реализовали в своих браузерах Chrome и Firefox предупреждения о HTTP, чтобы защитить своих клиентов от атак типа «человек посередине» (MitM).

Пользователи Chrome 56 и Firefox 51, и более поздних версий этих браузеров, видят предупреждения каждый раз, когда вводят свои учетный данные на сайтах, не использующих безопасный протокол HTTPS. Поскольку большинство фишинговых сайтов обслуживались по HTTP-соединениям, киберпреступники, вероятно, поняли, что им нужно адаптироваться и перейти на HTTPS.

«Похоже на то, что использование безопасного протокола помогает деятельности злоумышленников. Фишинговые сайты, которые теперь используют HTTPS и действительные сертификаты третьих сторон, могут казаться более легитимными и, следовательно, увеличивают вероятность успешной атаки» - объяснил Пол Маттон (Paul Mutton) из Netcraft.

Другим возможным объяснением, по мнению эксперта, является то, что предупреждения, введенные Google и Mozilla, побудили администраторов сайтов перейти на HTTPS. Поскольку фишинговые страницы часто размещаются на легитимных сайтах, которые были скомпрометированы, это также может быть фактором, значительно увеличивающим число фишинговых сайтов, использующих HTTPS.

С другой стороны, как отметил Маттон, некоторые популярные браузеры, такие как Microsoft Edge и Internet Explorer, не отображают никаких предупреждений, что означает, что фишинговые сайты, обслуживаемые через HTTP, по-прежнему будут во многих случаях эффективны.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru