



Количество фишинговых сайтов, использующих HTTPS, значительно выросло

Количество фишинговых сайтов, использующих HTTPS, значительно выросло

Количество фишинговых сайтов, использующих HTTPS, значительно выросло

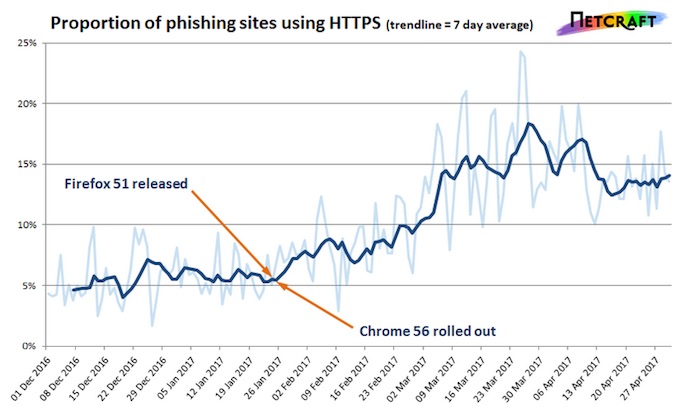
За последние несколько месяцев количество фишинговых веб-сайтов, использующих HTTPS, значительно возросло. Это связано с тем, что Firefox и Chrome начали предупреждать пользователей о том, когда они пользуются небезопасными страницами входа.

Компания Netcraft в среду опубликовала отчет, в котором говорится о том, что с конца января доля фишинговых сайтов, использующих HTTPS, увеличилась примерно с 5% до 15%. Одним из объяснений этого является то, что в конце января Google и Mozilla реализовали в своих браузерах Chrome и Firefox предупреждения о HTTP, чтобы защитить своих клиентов от атак типа «человек посередине» (MitM).

Пользователи Chrome 56 и Firefox 51, и более поздних версий этих браузеров, видят предупреждения каждый раз, когда вводят свои учетный данные на сайтах, не использующих безопасный протокол HTTPS. Поскольку большинство фишинговых сайтов обслуживались по HTTP-соединениям, киберпреступники, вероятно, поняли, что им нужно адаптироваться и перейти на HTTPS.

«Похоже на то, что использование безопасного протокола помогает деятельности злоумышленников. Фишинговые сайты, которые теперь используют HTTPS и действительные сертификаты третьих сторон, могут казаться более легитимными и, следовательно, увеличивают вероятность успешной атаки» - объяснил Пол Маттон (Paul Mutton) из Netcraft.

Другим возможным объяснением, по мнению эксперта, является то, что предупреждения, введенные Google и Mozilla, побудили администраторов сайтов перейти на HTTPS. Поскольку фишинговые страницы часто размещаются на легитимных сайтах, которые были скомпрометированы, это также может быть фактором, значительно увеличивающим число фишинговых сайтов, использующих HTTPS.

С другой стороны, как отметил Маттон, некоторые популярные браузеры, такие как Microsoft Edge и Internet Explorer, не отображают никаких предупреждений, что означает, что фишинговые сайты, обслуживаемые через HTTP, по-прежнему будут во многих случаях эффективны.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru