



Эксперты Symantec обнаружили ошибку в ранних версиях вымогателя WannaCry

Эксперты Symantec обнаружили ошибку в ранних версиях вымогателя WannaCry

Эксперты Symantec обнаружили ошибку в ранних версиях вымогателя WannaCry

Исследователи обнаружили, что уязвимость в вымогателе WannaCry не позволила вредоносному приложению генерировать отдельные кошельки Bitcoin для каждой жертвы для сбора платежей.

Несмотря на то, что процедура шифрования этого вымогателя все еще не взломана, эксперты утверждают, что им уже удалось обнаружить ошибки во вредоносном коде.

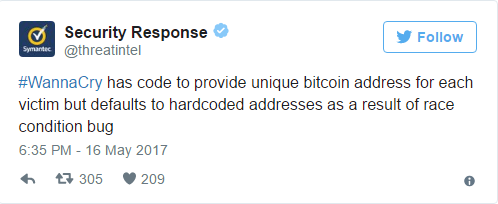
В недавнем твите Symantec Security Response говорится о том, что баг не позволял вредоносу использовать уникальный биткойн-адрес для каждой жертвы. Проблема привела к тому, что вымогатель использовал только три кошелька для сбора средств, что не позволяет его операторам отслеживать выплаты конкретным жертвам.

Исследователи настоятельно рекомендуют не оплачивать выкуп злоумышленникам, так как это не гарантирует возможность восстановления файлов. В случае с WannaCry, маловероятно, что жертвы получат свои файлы после оплаты.

Согласно недавнему сообщению от Symantec, авторы WannaCry выпустили версию, в которой ошибка адресов исправлена, однако большинство образцов все еще содержат ее. По мнению экспертов, получение прибыли является приоритетом для киберпреступников, стоящих за WannaCry, устранение обнаруженной ошибки косвенно подтверждает этот факт.

Некоторые файлы можно восстановить

Хорошей новостью является тот факт, что некоторые файлы можно восстановить, особенно в старых версиях Windows XP. Вымогатель перезаписывает файлы, хранящиеся на Рабочем столе, в Моих документах и на любых съемных дисках, затем удаляет их.

Файлы, находящиеся в других местах, вредоносная программа перемещает во временную папку, а затем обычно удаляет их, не перезаписывая.

«Это значит, что файлы могут быть восстановлены, но коэффициент восстановления может отличаться от системы к системе, потому что удаленный файл может быть перезаписан другими операциями с дисками» - говорит Symantec.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru