



Эксперты Symantec обнаружили ошибку в ранних версиях вымогателя WannaCry

Эксперты Symantec обнаружили ошибку в ранних версиях вымогателя WannaCry

Эксперты Symantec обнаружили ошибку в ранних версиях вымогателя WannaCry

Исследователи обнаружили, что уязвимость в вымогателе WannaCry не позволила вредоносному приложению генерировать отдельные кошельки Bitcoin для каждой жертвы для сбора платежей.

Несмотря на то, что процедура шифрования этого вымогателя все еще не взломана, эксперты утверждают, что им уже удалось обнаружить ошибки во вредоносном коде.

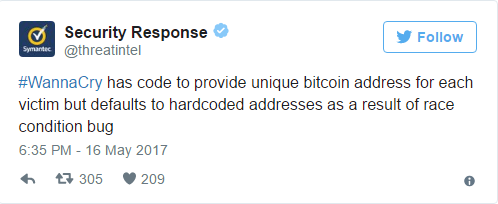
В недавнем твите Symantec Security Response говорится о том, что баг не позволял вредоносу использовать уникальный биткойн-адрес для каждой жертвы. Проблема привела к тому, что вымогатель использовал только три кошелька для сбора средств, что не позволяет его операторам отслеживать выплаты конкретным жертвам.

Исследователи настоятельно рекомендуют не оплачивать выкуп злоумышленникам, так как это не гарантирует возможность восстановления файлов. В случае с WannaCry, маловероятно, что жертвы получат свои файлы после оплаты.

Согласно недавнему сообщению от Symantec, авторы WannaCry выпустили версию, в которой ошибка адресов исправлена, однако большинство образцов все еще содержат ее. По мнению экспертов, получение прибыли является приоритетом для киберпреступников, стоящих за WannaCry, устранение обнаруженной ошибки косвенно подтверждает этот факт.

Некоторые файлы можно восстановить

Хорошей новостью является тот факт, что некоторые файлы можно восстановить, особенно в старых версиях Windows XP. Вымогатель перезаписывает файлы, хранящиеся на Рабочем столе, в Моих документах и на любых съемных дисках, затем удаляет их.

Файлы, находящиеся в других местах, вредоносная программа перемещает во временную папку, а затем обычно удаляет их, не перезаписывая.

«Это значит, что файлы могут быть восстановлены, но коэффициент восстановления может отличаться от системы к системе, потому что удаленный файл может быть перезаписан другими операциями с дисками» - говорит Symantec.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru