



ESET разработала утилиту для защиты от эксплойта EternalBlue

ESET разработала утилиту для защиты от эксплойта EternalBlue

ESET разработала утилиту для защиты от эксплойта EternalBlue

Специалисты ESET разработали утилиту для проверки рабочих станций на предмет защищенности от атак шифратора WannaCryptor (WannaCry, Wcry). Программа доступна для скачивания на сайте компании.

Жертвами WannaCryptor стали организации в 150 странах мира, начиная с 12 мая. Шифратор распространяется при помощи эксплойта EternalBlue для сетевой уязвимости Microsoft Windows.

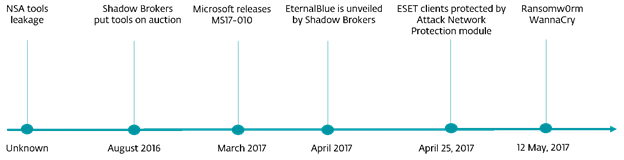
Разработку эксплойта EternalBlue традиционно приписывают Агентству национальной безопасности США. 14 марта Microsoft выпустила обновление MS17-010, закрывающее критическую уязвимость, которую эксплуатирует этот эксплойт. 14 апреля хакерская группировка Shadow Brokers опубликовала EternalBlue вместе с другими эксплойтами для Windows, украденными из архивов АНБ.

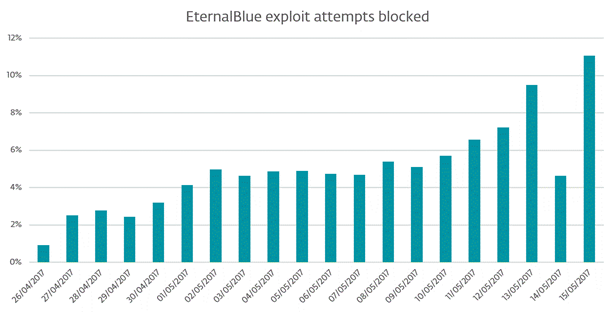
«С момента публикации эксплойта EternalBlue его практическое применение в кибератаках было делом времени, – комментирует Виталий Земских, руководитель поддержки продаж ESET Russia. – Так, модуль «Защита от сетевых атак» в продуктах ESET распознавал и блокировал попытки атак с использованием EternalBlue с 26 апреля».


12 мая сочетание EternalBlue и трояна-шифратора WannaCryptor послужило причиной высокой скорости распространения и масштабов эпидемии. Важно отметить, что сам по себе WannaCryptor не является сложной или особо опасной угрозой. Облачная система ESET LiveGrid детектировала и блокировала модификацию Win32/Filecoder.WannaCryptor.D, с которой началась атака 12 мая, еще до обновления вирусных баз.


WannaCryptor шифрует файлы распространенных форматов и выводит на экран требование выкупа за восстановление доступа к данным – 300 долларов в биткоин-эквиваленте. Пополнение счета операторов WannaCryptor можно наблюдать в режиме реального времени, в настоящее время там больше 80 тысяч долларов.

По данным системы телеметрии ESET, 12-14 мая большинство отраженных атак WannaCryptor зафиксировано в России (45,07% срабатываний защитных решений), Украине (11,88%) и Тайване (11,55%).

«Прибыль операторов WannaCry не так велика в сравнении с ущербом, который эпидемия нанесла корпоративным пользователям, – комментирует Алексей Оськин, руководитель отдела технического маркетинга ESET Russia. – В настоящее время активность угрозы снижается, но, к сожалению, продолжение последует довольно скоро. В ближайшей перспективе мы увидим новые кампании, использующие EternalBlue, в долгосрочной – больше вредоносных программ с механизмом самовоспроизведения. Рекомендуем перейти на актуальные версии операционной системы и антивирусного ПО, а также устанавливать все патчи в кратчайшие сроки».

Для защиты от возможной эксплуатации EternalBlue специалисты ESET разработали бесплатную утилиту. Простой скрипт извлекает из системы список установленных обновлений и ищет те, которые закрывают данную уязвимость. Достаточно исполнить скрипт, подождать около минуты и получить статус патча. Установить отсутствующее обновление MS17-010 можно по прямой ссылке.

Подпишитесь на новости

В VK Business Analytics добавили ИИ для поиска сбоев в бизнес-процессах

Заказ опоздал, отделы кивают друг на друга, а крайний снова аналитик. VK Tech обновил VK Business Analytics: новые инструменты помогают находить причины проблем на стыке процессов, автоматически размечать рабочие операции и готовить задания для автоматизации.

О возможностях компания рассказала в своём блоге. Обновление затронуло Process Mining, Task Mining и ИИ-ассистента, который отвечает на вопросы с учётом того, как компания работает на самом деле.

В Process Mining появился мультипроцессный граф — общая схема связанных процессов на основе данных корпоративных систем. Например, он помогает выяснить, почему сорвался срок заказа: проблема могла возникнуть при согласовании документов, хотя заметили её уже на этапе исполнения.

В Task Mining ИИ взял на себя разметку операций. Алгоритм находит повторяющиеся цепочки действий на рабочих компьютерах, а языковая модель присваивает им понятные названия с учётом специфики бизнеса. Анализ ведётся без привязки к конкретным сотрудникам. На выходе — список направлений для оптимизации и технические задания для автоматизации.

ИИ-ассистент использует контекстную модель, собранную из данных обоих модулей. Она учитывает даже обходные шаги, которых нет в регламентах. Аналитик задаёт вопрос обычным языком, а получает текст, график, карту процесса или дашборд.

По замыслу разработчиков, ручного разбора станет меньше.

RSS: Новости на портале Anti-Malware.ru