



Модемы на базе Intel Puma 6 уязвимы перед DoS-атаками и теряют пакеты

Модемы на базе Intel Puma 6 уязвимы перед DoS-атаками и теряют пакеты

Модемы на базе Intel Puma 6 уязвимы перед DoS-атаками и теряют пакеты

О том, что в чипсете Intel Puma 6 есть некоторые проблемы, стало известно еще в конце 2016 года, когда пользователи форумов DSLReports начали массово жаловаться на свои устройства. Сначала речь шла лишь о некоторых моделях модемов Arris, но позже стало ясно, что проблема более масштабная.

Как оказалось, баг кроется в работе Intel Puma 6, и эксплуатируя проблему можно устроить на уязвимое устройство настоящую DoS-атаку, значительно урезав скорость жертвы или вообще пректив работу устройства. Пользователи обнаружили, что модемы не справляются даже с нагрузкой в несколько тысяч пакетов в секунду, и атакующий может отправлять пакеты на TCP и UDP порты жертвы, спровоцировав отказ в обсаживании (путем переполнения look-up table), пишет xakep.ru.

Так, поток обычных, небольших пакетов мощностью 200 кбит/с, распределенный между портами TCP, UDP и даже ICMP, способен заставить устройство «захлебнуться» данными. Кстати, первыми на проблему обратили внимание геймеры, так как в онлайне даже незначительное latency может повлиять на исход игры.


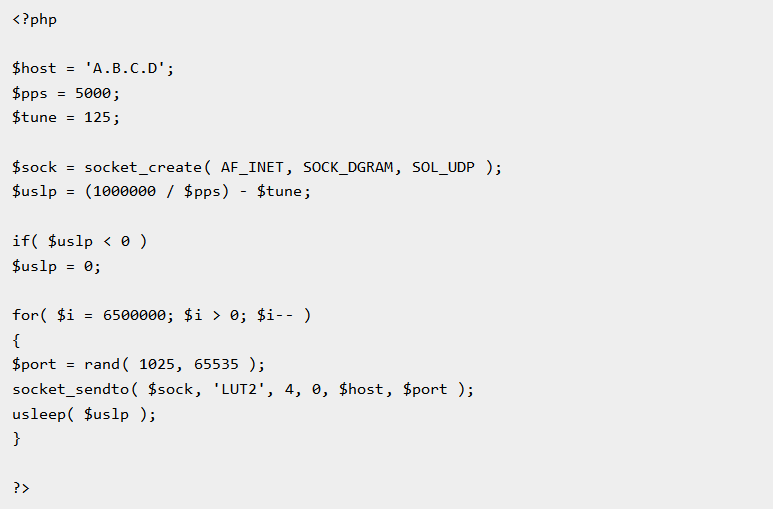
PoC-эксплоит


На форумах DSLReports сумели разобраться, что подобное поведение в частности демонстрируют устройства Arris SB6190 и Netgear CM700, и даже представили proof-of-concept эксплоит: PHP-код, который «выстреливает» в жертву 5000 UDP-пакетов в секунду, распределяя их между случайными портами. Для осуществления атаки, по сути, достаточно просто узнать IP-адрес цели. К тому же пользователи подсчитали, что устройства на базе Intel Puma 6 теряют порядка 6% пакетов IPv4 или IPv6.

На этой неделе обнаруженная пользователями проблема нашли официальное подтверждение. Так, компания Netgear предупредила своих клиентов о том, что модемы CM700 и C6300 действительно уязвимы перед DoS-атаками и пообещала в скором времени представить патч.

Судя по всему, теперь компании Intel грозит судебный иск, так как юридическая фирма Schubert Jonckheer & Kolbe уже призывает пострадавших пользователей стать участниками коллективного иска против компании.

Ниже приведен список устройств, в работе которых пользователям форумов DLSReports удалось  выявить проблемы.

  • Arris SB6190
  • Arris TG1672G
  • Arris TM1602
  • Super Hub 3 (Arris TG2492LG)
  • Hitron CGN3 / CDA / CGNV серии модемов:
  • Hitron CDA-32372
  • Hitron CDE-32372
  • Hitron CDA3-35
  • Hitron CGNV4
  • Hitron CGNM-3552
  • Hitron CGN3
  • Hitron CGNM-2250
  • Linksys CM3024
  • Linksys CM3016
  • TP-Link CR7000
  • Netgear AC1750 C6300 AC1900
  • Netgear CM700
  • Telstra Gateway Max (Netgear AC1900 / C6300)
  • Cisco DPC3848V
  • Cisco DPC3941B / DPC3941T
  • Cisco DPC3939
  • Compal CH7465-LG / Arris TG2492LG
  • Samsung Home Media Server

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru