



Хакеры Shadow Brokers опубликовали больше эксплоитов АНБ

Хакеры Shadow Brokers опубликовали больше эксплоитов АНБ

Хакеры Shadow Brokers опубликовали больше эксплоитов АНБ

Группа хакеров, называющая себя Shadow Brokers, выпустила еще одну порцию эксплойтов и инструментов, предположительно используемых киберпреступниками Equation Group. Также злоумышленники опубликовали сообщение президенту США Дональду Трампу.

Анализ опубликованных файлов показал наличие различных эксплойтов и списков организаций, на которые, по-видимому, нацелена Equation Group.

Исследователь Google Project Zero Тэвис Орманди (Tavis Ormandy) утверждает, что один из опубликованных эксплоитов, получивший имя EXACTCHANGE, эксплуатирует уязвимость ядра Linux, которая может быть использована для повышения локальных привилегий. Орманди полагает, что Equation Group пользовались этим эксплоитом «в течение многих лет», прежде чем он был обнаружен исследователями Google в 2009 году.

Анализ, проведенный Максимом Зайцевым, показал, что просочившиеся файлы включают в себя эксплоиты Solaris, кросс-платформенные средства удаленного администрирования (RAT), кейлоггеры Linux, эксплойты, нацеленные на брандмауэры Cisco и эксплуатирующие уязвимости в IP.Board и Apache.

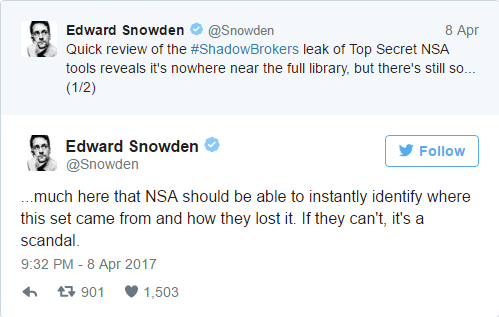
Эксперты также нашли списки IP-адресов и доменных имен, которые могут принадлежать организациям, на которые нацелена Equation Group. Хакеры The Shadow Brokers изначально пытались продать эксплойты, но ни одна из стратегий, включая аукционы и прямые предложения покупки, не была успешной. Несмотря на то, что группа хакеров сделала доступной еще одну партию файлов, Эдварда Сноуден, как и Зайцев, считают, что остались некоторые неопубликованные файлы.

В опубликованном хакерами на Medium сообщении они обращаются к президенту Трампу, утверждая, что они разочарованы его действиями.

«TheShadowBrokers голосовали за вас. TheShadowBrokers поддерживает вас. TheShadowBrokers теряет веру в вас. Похоже на то, что вы отрекаетесь от «своей базы», «движения» и людей, которые вас выбирают» - говорится в сообщении хакеров.

Группа в очередной раз заявила, что она не связана с Россией, однако отметила, что Россия и Путин являются «лучшими союзниками» Соединенных Штатов до тех пор, пока общие враги не будут побеждены, а Америка не станет великой.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru