



В Google Play нашли 87 вредоносных модов для Minecraft

В Google Play нашли 87 вредоносных модов для Minecraft

В Google Play нашли 87 вредоносных модов для Minecraft

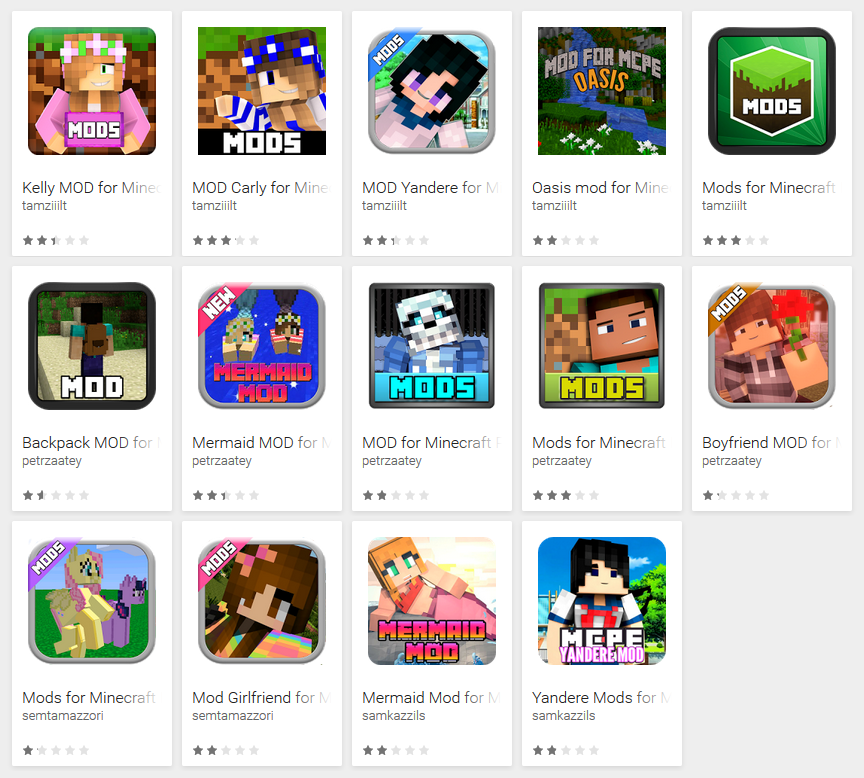
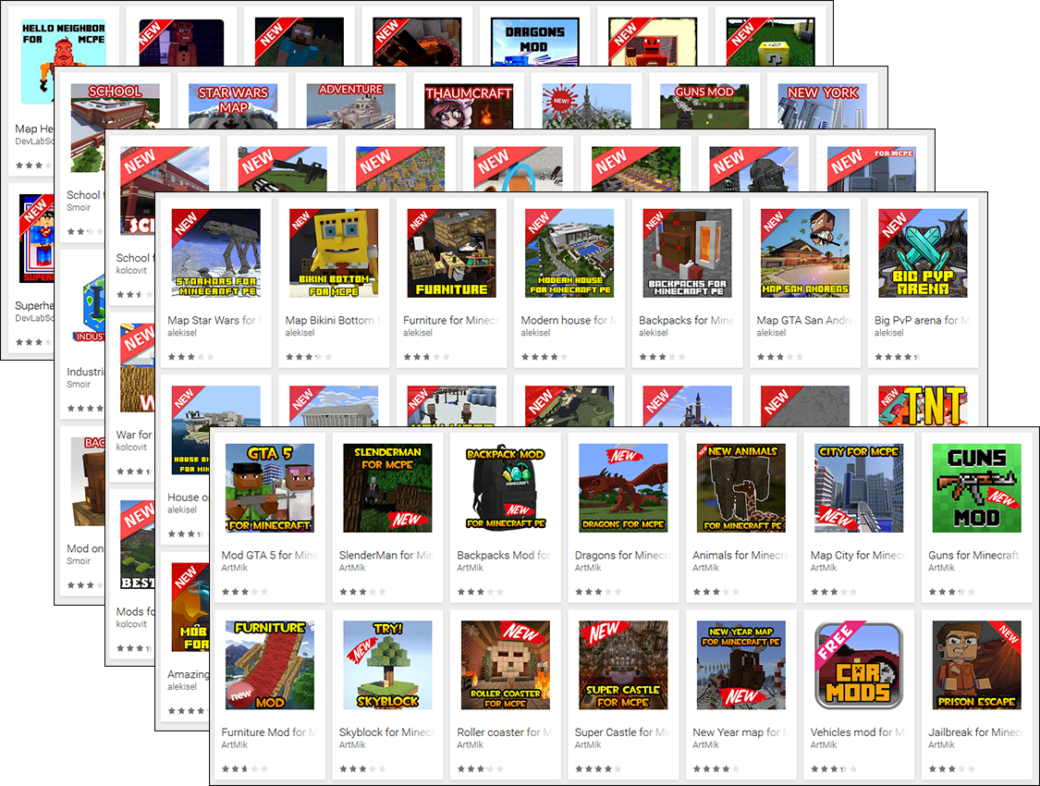
Эксперты компании ESET сообщили, что в официальном каталоге приложений Google Play было обнаружено 87 вредоносных приложений, замаскированных под моды для игры Minecraft. Вместо модов пользователи получали всевозможную adware, а также ссылки на скамерские сайты. Суммарно приложения были загружены более 990 000 раз.

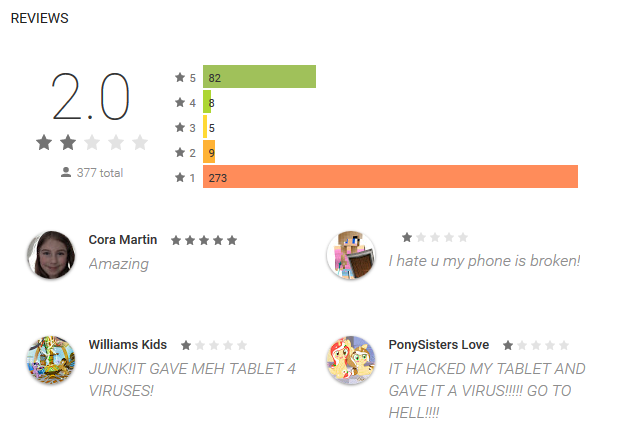
Исследователи разделили вредоносные приложения на две категории: навязчивая реклама (adware) и скам. В первую категорию попали 14 приложений, загруженные более 80 000 раз. Почти все они имели плохой рейтинг и отзывы, так что опытные пользователи могли избежать их без особенного труда. Эту партию приложений уже удалили из каталога стараниями Android Security Team, пишет xakep.ru.


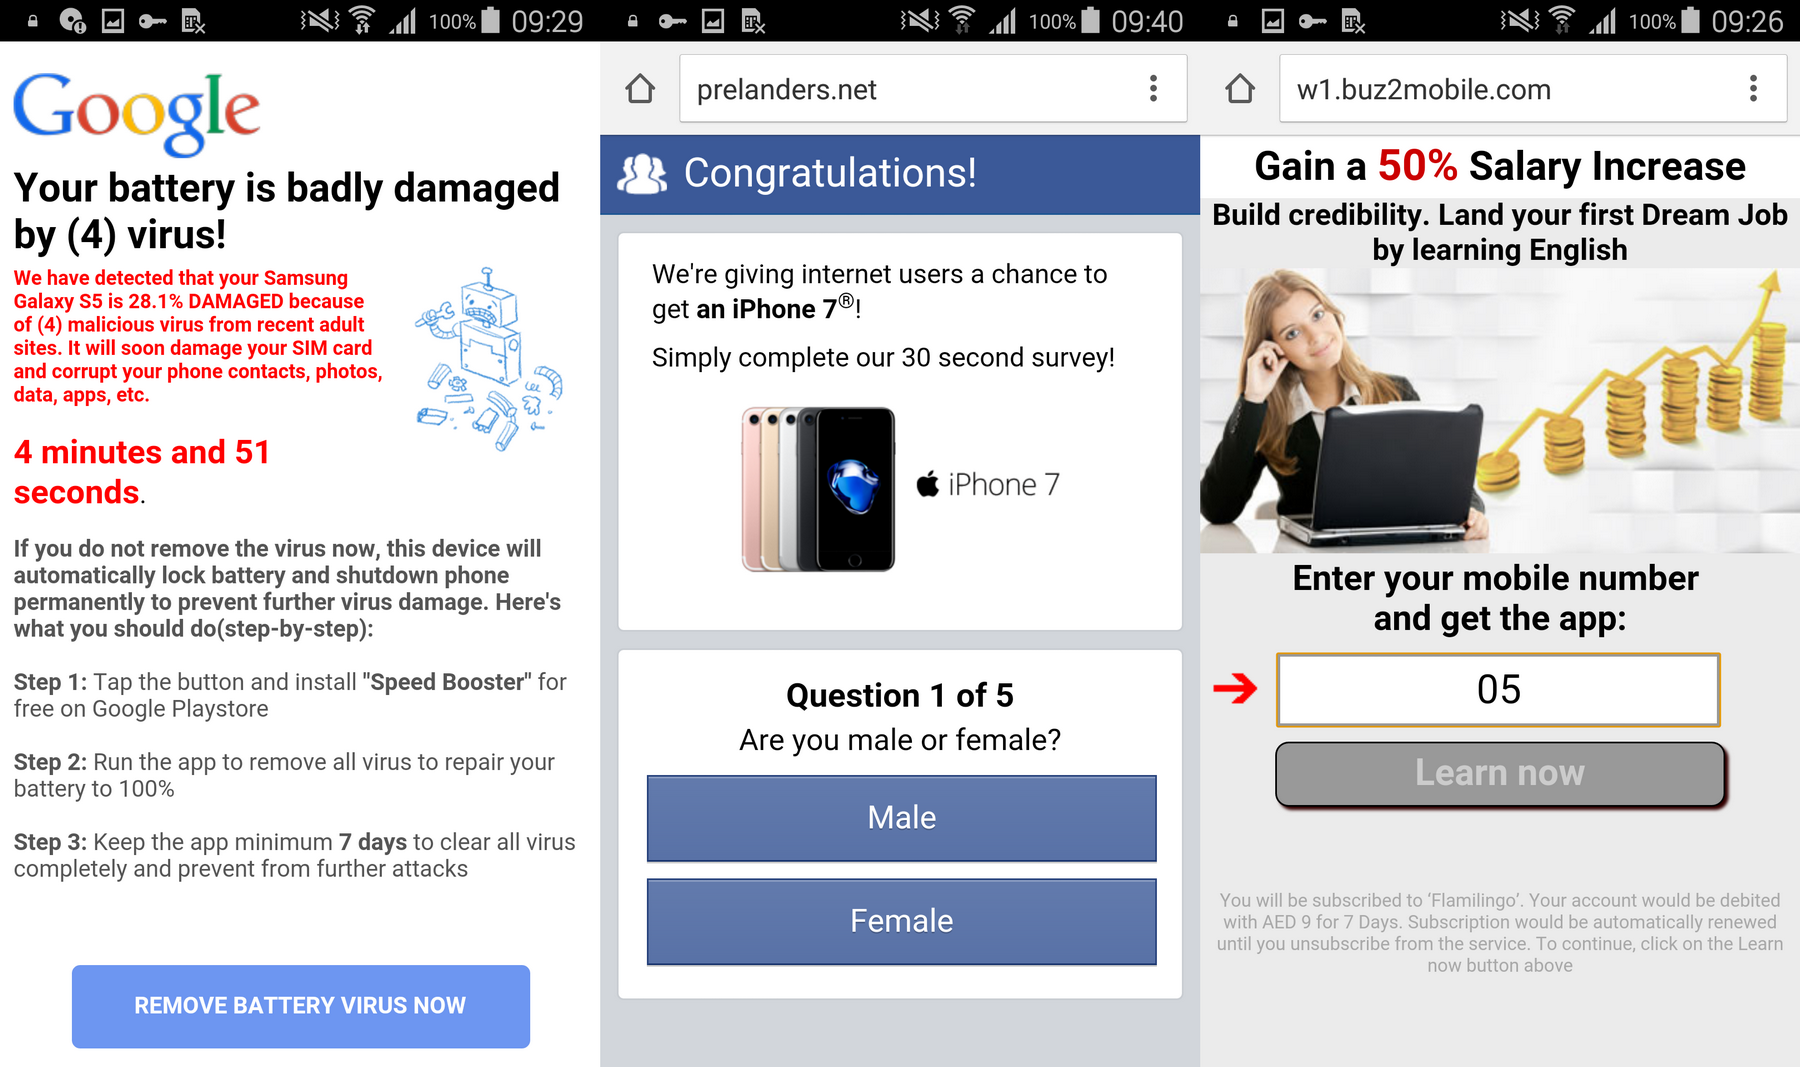
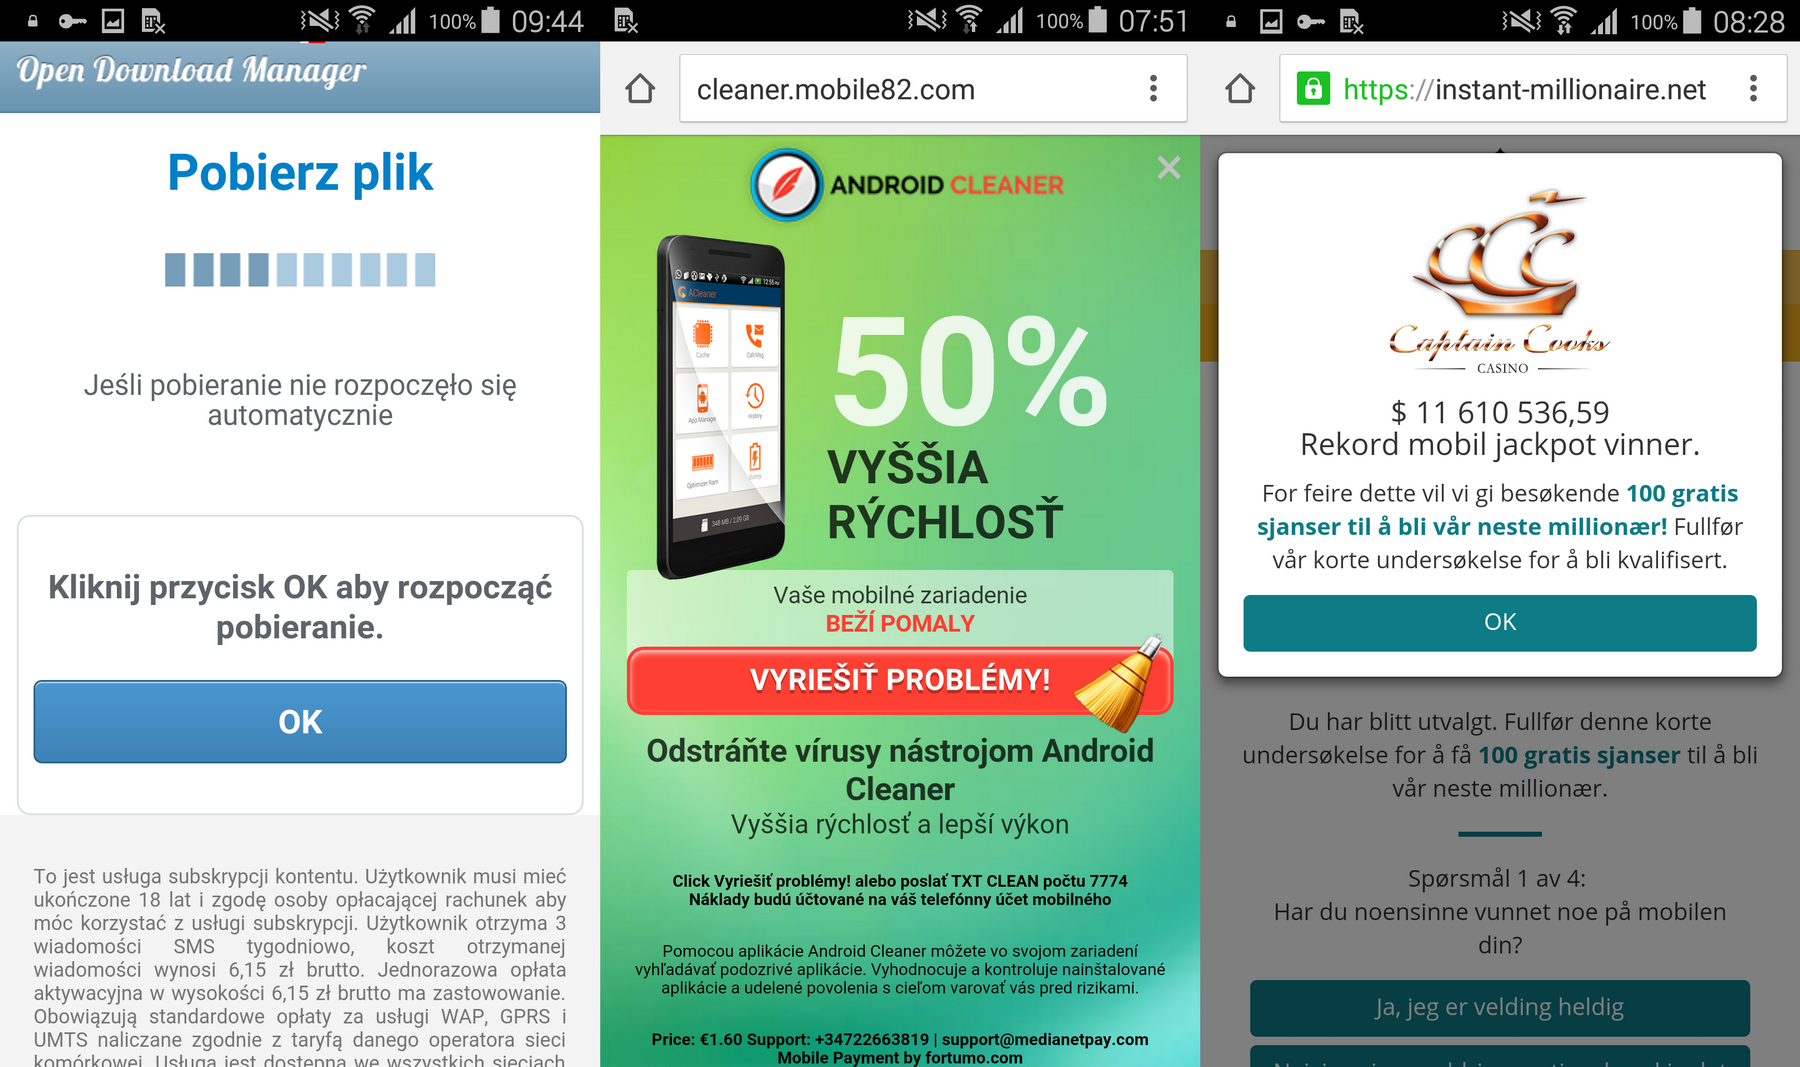
Во вторую категорию попали 73 приложения, загруженные 910 000 раз. Почти все они появились в Google Play в период с января по март 2017 года. После запуска эти приложения предлагали пользователю загрузить некий мод, но нажатие на кнопку Download лишь запускало браузер и открывало в нем ссылки на сайты с рекламой или мошенническими контентом (поддельные обновления безопасности, порно, предупреждения о несуществующих вирусах, якобы бесплатные купоны и так далее). Причем сообщения отображались на разных языках, опираясь на IP-адрес пользователя. Пока эти приложения еще проходят проверку, но явно скоро будут удалены.


Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru