



Mozilla устранила уязвимость Firefox, продемонтрированную на Pwn2Own

Mozilla устранила уязвимость Firefox, продемонтрированную на Pwn2Own

Mozilla устранила уязвимость Firefox, продемонтрированную на Pwn2Own

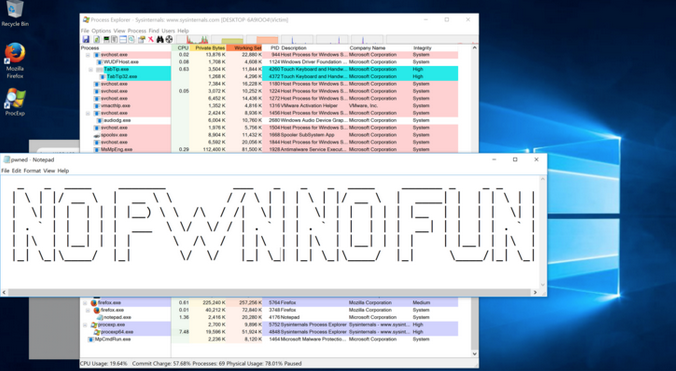
Mozilla исправила уязвимость в Firefox, раскрытую на прошлой неделе командой исследователей из пекинской компании Chaitin Tech в рамках конкурса Pwn2Own 2017.

Эксперты Chaitin Security Research Lab взломали Firefox, использовав целочисленное переполнение и повысили привилегии до уровня SYSTEM, задействовав уязвимость в ядре Windows. Благодаря этому они заработали 30 000 долларов.

Уязвимость целочисленного переполнения, получившая статус критической и известная под идентификатором CVE-2017-5428, была исправлена в пятницу с выходом Firefox 52.0.1. Другие исправления и улучшения безопасности в этот выпуск включены не были.

«В рамках конкурса Pwn2Own была обнаружена уязвимость целочисленного переполнения в createImageBitmap(). Исправление этой уязвимости отключает экспериментальные расширения API createImageBitmap» - пишет Mozilla.

Moritz Jodeit из Blue Frost Security также пытался взломать Firefox на конкурсе Pwn2Own, но ему не удалось уложиться в отведенное время.

Помимо Firefox, Chaitin Security Research Lab также обнаружила недостатки в Safari, macOS и Ubuntu и заработала в общей сложности 90 000 долларов за свои эксплойты.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru