



Mozilla устранила уязвимость Firefox, продемонтрированную на Pwn2Own

Mozilla устранила уязвимость Firefox, продемонтрированную на Pwn2Own

Mozilla устранила уязвимость Firefox, продемонтрированную на Pwn2Own

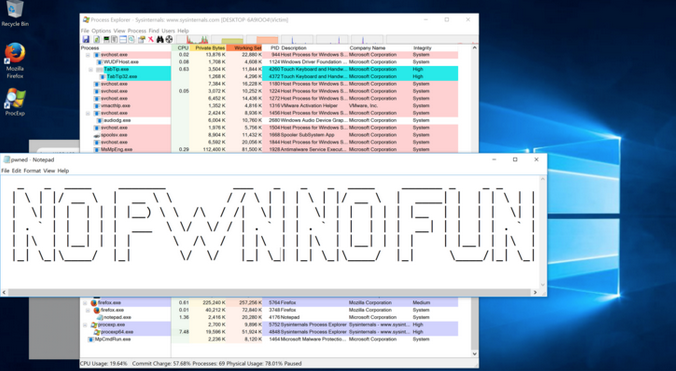
Mozilla исправила уязвимость в Firefox, раскрытую на прошлой неделе командой исследователей из пекинской компании Chaitin Tech в рамках конкурса Pwn2Own 2017.

Эксперты Chaitin Security Research Lab взломали Firefox, использовав целочисленное переполнение и повысили привилегии до уровня SYSTEM, задействовав уязвимость в ядре Windows. Благодаря этому они заработали 30 000 долларов.

Уязвимость целочисленного переполнения, получившая статус критической и известная под идентификатором CVE-2017-5428, была исправлена в пятницу с выходом Firefox 52.0.1. Другие исправления и улучшения безопасности в этот выпуск включены не были.

«В рамках конкурса Pwn2Own была обнаружена уязвимость целочисленного переполнения в createImageBitmap(). Исправление этой уязвимости отключает экспериментальные расширения API createImageBitmap» - пишет Mozilla.

Moritz Jodeit из Blue Frost Security также пытался взломать Firefox на конкурсе Pwn2Own, но ему не удалось уложиться в отведенное время.

Помимо Firefox, Chaitin Security Research Lab также обнаружила недостатки в Safari, macOS и Ubuntu и заработала в общей сложности 90 000 долларов за свои эксплойты.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru