



Доктор Веб обнаружил более 500 мошеннических сайтов

Доктор Веб обнаружил более 500 мошеннических сайтов

Доктор Веб обнаружил более 500 мошеннических сайтов

Сетевое мошенничество уже давно превратились в серьезную криминальную индустрию, оперирующую многомиллионными суммами. Традиционные методики обмана пользователей Интернета хорошо известны специалистам по информационной безопасности, однако изредка киберпреступники придумывают новые жульнические схемы.

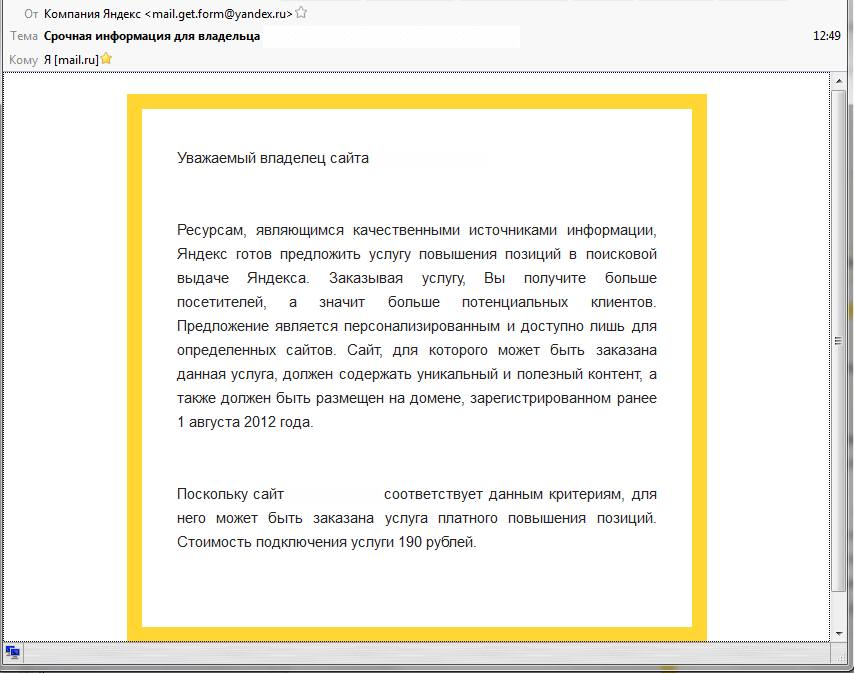
Новый вид мошенничества ориентирован на владельцев веб-сайтов: они получают электронное письмо, отправленное якобы от имени компании «Яндекс». По всей видимости, для рассылки сообщений злоумышленники воспользовались базой контактов администраторов интернет-ресурсов, пишет news.drweb.ru. Почтовый ящик, с которого отправлено письмо, зарегистрирован на бесплатном сервисе Yandex Mail и потому включает в себя домен yandex.ru — киберпреступники явно рассчитывают на то, что это усыпит бдительность жертв.

В своем послании мошенники от имени «Яндекса» предлагают владельцу сайта повысить его позиции в поисковой выдаче. Предложение якобы является персональным и ориентировано только на качественные интернет-ресурсы, содержащие уникальный контент, а также размещенные на домене, который был зарегистрирован до 1 августа 2012 года.


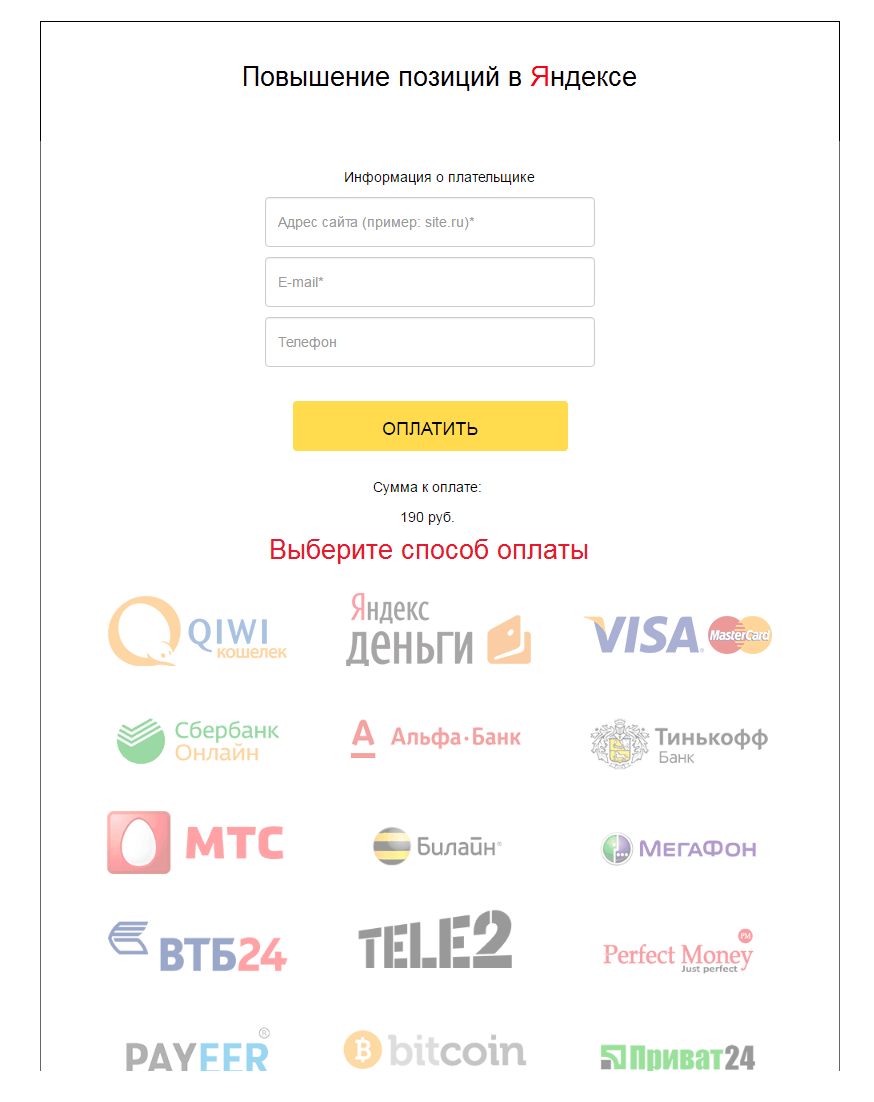
Письмо содержит ссылку на веб-сайт, на котором получателю предлагают на выбор способы оплаты этой услуги.


Действовали злоумышленники с размахом: они арендовали несколько IP-адресов, к каждому из которых было привязано больше сотни URL веб-страничек для оплаты этой мошеннической услуги. Всего специалисты компании «Доктор Веб» выявили и добавили в базы нерекомендуемых сайтов более 500 таких адресов. Разумеется, после внесения платежа жертва не получает обещанного — деньги выводятся мошенниками с использованием ресурсов одного из популярных платежных агрегаторов.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru