



Доктор Веб обнаружил более 500 мошеннических сайтов

Доктор Веб обнаружил более 500 мошеннических сайтов

Доктор Веб обнаружил более 500 мошеннических сайтов

Сетевое мошенничество уже давно превратились в серьезную криминальную индустрию, оперирующую многомиллионными суммами. Традиционные методики обмана пользователей Интернета хорошо известны специалистам по информационной безопасности, однако изредка киберпреступники придумывают новые жульнические схемы.

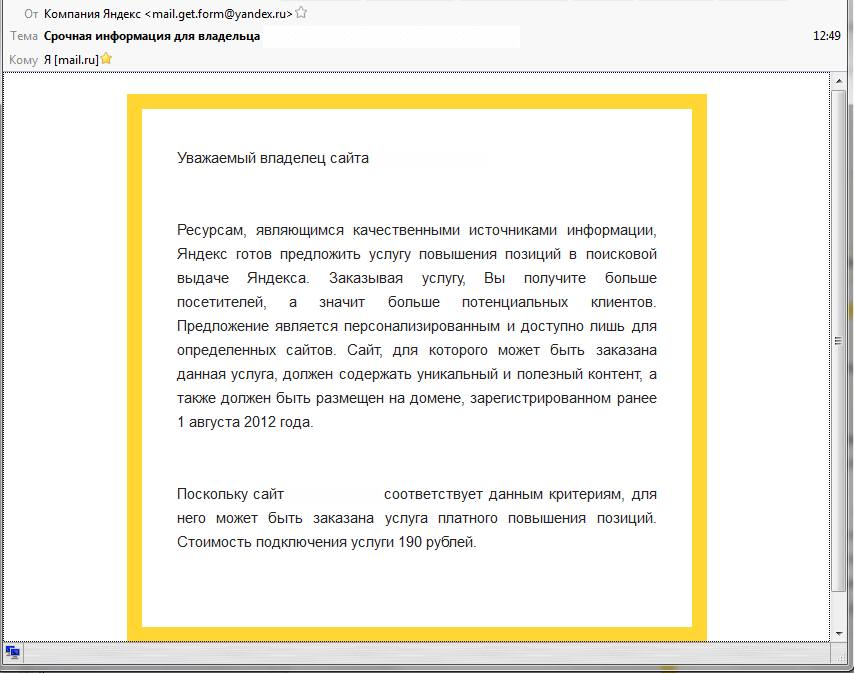
Новый вид мошенничества ориентирован на владельцев веб-сайтов: они получают электронное письмо, отправленное якобы от имени компании «Яндекс». По всей видимости, для рассылки сообщений злоумышленники воспользовались базой контактов администраторов интернет-ресурсов, пишет news.drweb.ru. Почтовый ящик, с которого отправлено письмо, зарегистрирован на бесплатном сервисе Yandex Mail и потому включает в себя домен yandex.ru — киберпреступники явно рассчитывают на то, что это усыпит бдительность жертв.

В своем послании мошенники от имени «Яндекса» предлагают владельцу сайта повысить его позиции в поисковой выдаче. Предложение якобы является персональным и ориентировано только на качественные интернет-ресурсы, содержащие уникальный контент, а также размещенные на домене, который был зарегистрирован до 1 августа 2012 года.


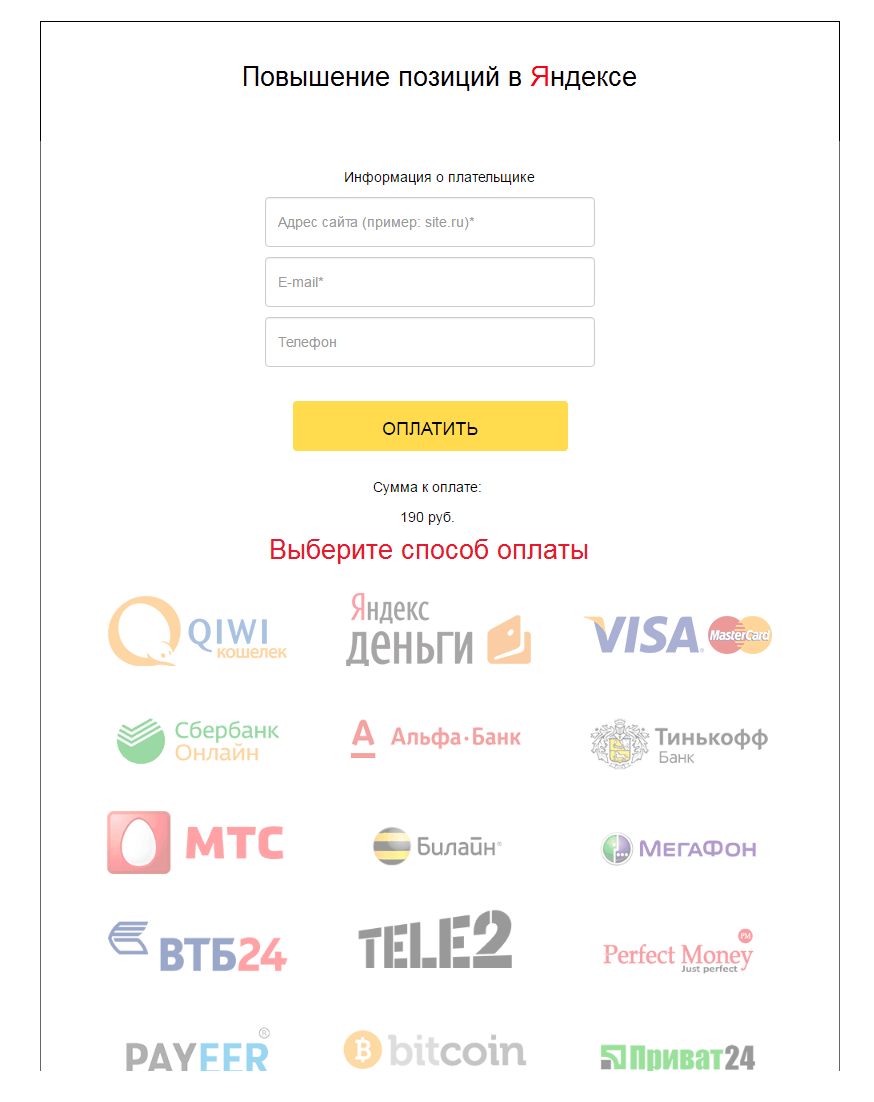
Письмо содержит ссылку на веб-сайт, на котором получателю предлагают на выбор способы оплаты этой услуги.


Действовали злоумышленники с размахом: они арендовали несколько IP-адресов, к каждому из которых было привязано больше сотни URL веб-страничек для оплаты этой мошеннической услуги. Всего специалисты компании «Доктор Веб» выявили и добавили в базы нерекомендуемых сайтов более 500 таких адресов. Разумеется, после внесения платежа жертва не получает обещанного — деньги выводятся мошенниками с использованием ресурсов одного из популярных платежных агрегаторов.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru