



Уязвимость в Apache Struts используется в реальных атаках

Уязвимость в Apache Struts используется в реальных атаках

Уязвимость в Apache Struts используется в реальных атаках

Исследовательская группа Cisco Talos предупреждает о наличии уязвимости удаленного выполнения кода в Apache Struts 2, которая используется в реальных атаках.

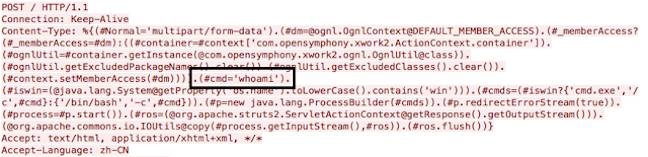
Брешь отслеживается под идентификатором CVE-2017-5638, ее можно проэксплуатировать при загрузке файлов с помощью парсера Jakarta Multipart. Проблема вызвана неправильной обработкой заголовка Content-Type, что позволяет удаленному злоумышленнику выполнять команды ОС на целевой системе.

Уязвимость затрагивает следующие версии: с Struts 2.3.5 по 2.3.31, с Struts 2.5 по 2.5.10. Она была устранена 6 марта с выходом версий 2.3.32 и 2.5.10.1.

Использование этой бреши в реальных атаках впервые было замечено Cisco Talos 7 марта, это произошло вскоре после того, как был опубликован код, доказывающий ее наличие. По мнению исследователей, большинство попыток эксплуатации используют этот общедоступный код.

Некоторые из атак включают выполнение простой команды Linux, вероятно, в попытке определить, уязвима ли целевая система. Исследователи наблюдали использование таких команд, как «whoami» и «ifconfig», которые позволяют злоумышленникам видеть, какой пользователь выполняет службу и собирать информацию о конфигурации сети.

В случаях более сложных атак, злоумышленники останавливали брандмауэр Linux, загружали вредоносную составляющую с веб-сервера и выполняли ее.

«Вероятнее всего, использование этой уязвимости будет продолжаться и дальше, и развиваться в более широких масштабах, так как ее использование довольно тривиальна задача для злоумышленников» - говорит эксперт из Cisco, Ник Биазини (Nick Biasini).

Sony: разумные покупатели не могли принять цифровую игру за собственность

Sony попросила американский суд отклонить коллективный иск покупателей PlayStation Store и заявила: разумный пользователь не мог считать, что приобретает цифровую игру в собственность. Иск подали четверо жителей Калифорнии.

Они утверждают, что магазин использует формулировки «купить сейчас» и «подтвердить покупку», хотя на деле предоставляет ограниченную отзывную лицензию.

Сообщение об этом размещено мелким и ничем не выделенным шрифтом.

Истцы ссылаются на закон AB 2426, действующий с января 2025 года. Он запрещает рекламировать цифровые товары словами «купить» и «покупка» без заметного предупреждения о том, что пользователь получает лицензию, а не право собственности.

Первым делом Sony потребовала отправить спор в индивидуальный арбитраж. Пользовательское соглашение PlayStation запрещает коллективные иски, если клиент письменно не отказался от этого условия в течение 30 дней. Никто из четырёх истцов этого не сделал.

На случай, если арбитражный щит не сработает, корпорация подготовила запасной довод под заголовком «Разумные потребители не были бы введены в заблуждение».

Sony заявила, что в цифровую эпоху невозможно всерьёз полагать, будто покупатель становится владельцем игры. В качестве доказательства компания указала, что разные люди могут приобрести Resident Evil Requiem и каждому участнику мультиплеера нужна собственная копия.

Интернет быстро нашёл в этой логике дополнительный контент. Участники Consumer Rights Wiki собрали десятки примеров, где сама Sony говорит об играх, которыми пользователь владеет. Такие формулировки встречаются в инструкциях по обновлению версий, описании Share Play и даже отметках «подтверждённый владелец» у отзывов.

Слушание по ходатайству Sony назначено на 1 октября.

RSS: Новости на портале Anti-Malware.ru