



Впервые с 2009 года в сети наблюдается рост объемов спам рассылок

Впервые с 2009 года в сети наблюдается рост объемов спам рассылок

Впервые с 2009 года в сети наблюдается рост объемов спам рассылок

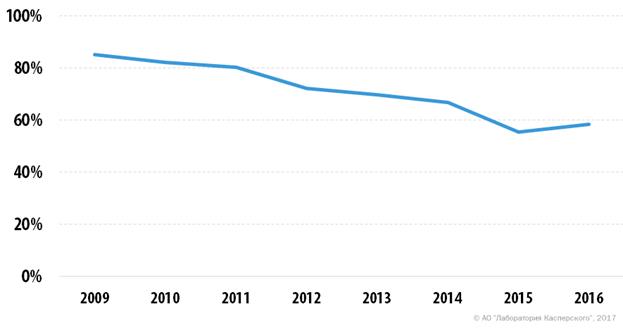
Согласно годовому отчету «Лаборатории Касперского», доля спама в мировом почтовом трафике 2016 года составила 58,3% — это на 3 процентных пункта больше, чем в 2015. Последний раз увеличение доли спама в почтовом трафике было зафиксировано восемь лет назад, в 2009 году, после чего она стабильно понижалась.

Длительный спад был связан с переходом малого и среднего бизнеса на легальные рекламные платформы, однако теперь, судя по всему, этот процесс приостановился. Увеличение количества спама в 2016 году эксперты связывают с ростом числа писем с троянцами-шифровальщиками: антивирусный компонент срабатывал в почте клиентов «Лаборатории Касперского» почти в четыре раза чаще, чем в 2015 году.


Доля спама в мировом почтовом трафике, 2016 год


Засилье шифровальщиков эксперты связывают с доступностью этих программ на черном рынке. Сегодня злоумышленник может вообще не уметь писать код: из-за распространения модели «вредоносное ПО как услуга» (Ransomware-as-a-Service) и возможности аренды ботнетов от киберпреступников больше не требуется быть хакерами в традиционном смысле слова.

«Изменение тренда наводит на мысль, что мы, возможно, наблюдаем новый виток развития спама как инструмента. Массовые рассылки вряд ли достигнут былых масштабов, но по крайней мере в 2017 году мы прогнозируем продолжение тренда и высокое количество спама с шифровальщиками. Порог входа в киберпреступность в последнее время снизился из-за Ransomware-as-a-Service, и это тоже скажется на ситуации, — комментирует Дарья Гудкова, руководитель отдела контентных аналитиков «Лаборатории Касперского». — Чтобы уберечь себя от угроз, необходимо быть осторожным с письмами от незнакомых отправителей. Ну и конечно, хорошим подспорьем тут станет комплексное защитное решение с функцией антиспама, который отфильтрует большинство нежелательных писем еще на входе в почтовый ящик».

Среди других тенденций в спам-рассылках и фишинге эксперты «Лаборатории Касперского» отмечают следующие:

  • Растущая популярность спама среди малого бизнеса Китая. Одним из возможных объяснений этого феномена эксперты считают то, что многие глобальные социальные сети в Китае запрещены, и массовые рассылки стали для местных бизнесменов главным каналом выхода на мировой рынок.
  • Использование в качестве поводов для спама громких спортивных событий, а также создание рассылок для разных стран с релевантным только им контентом. Например, жители России получали письма, замаскированные под уведомления от Федеральной налоговой службы и Пенсионного фонда РФ.
  • Рост фишинговых атак на клиентов финансовых организаций: банков, онлайн-магазинов, платежных систем.
  • Активное использование мошенниками всех доступных средств коммуникации, таких как социальные сети, СМС, рекламные баннеры.
Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru