



Число мобильных вирусов выросло в три раза за последние два года

Число мобильных вирусов выросло в три раза за последние два года

Число мобильных вирусов выросло в три раза за последние два года

«Лаборатория Касперского» зафиксировала значительный рост числа мобильных зловредов – по итогам 2016 года вредоносных установочных пакетов для смартфонов и планшетов стало почти в три раза больше, чем в 2015-м.

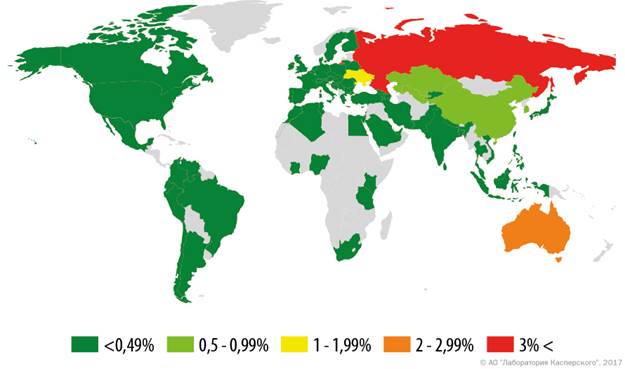
Больше всего – в 8,5 раз – выросло количество мобильных вымогателей, что коррелируется с общей тенденцией увеличения числа этих вредоносных программ. Кроме того, более чем в полтора раза увеличилось количество мобильных банковских троянцев, и российские пользователи оказались наиболее подвержены этой угрозе. 


География мобильных банковских угроз (количество атакованных пользователей, 2016)


Мобильные зловреды быстро эволюционируют и активно учатся обходить новые механизмы защиты, встроенные в операционные системы, в частности в Android. На протяжении всего 2016 года эксперты «Лаборатории Касперского» наблюдали, как вредоносные приложения получали привилегированные права и возможности управления настройками системы, перекрывая своим окном различные сообщения и предупреждения от Android. Именно так, например, вели себя крайне активные банковские троянцы Asacub и Gugi, атаковавшие преимущественно пользователей в России.

Наибольшее же распространение в 2016 году получили рекламные мобильные троянцы, стремящиеся получить права суперпользователя с целью тотального контроля над устройством. В основном эти программы агрессивно демонстрируют рекламу на зараженном смартфоне или планшете, и иногда их «старания» приводят к тому, что пользоваться устройством становится крайне затруднительно. Однако ряд рекламных троянцев может также устанавливать вредоносное ПО, что создает дополнительные риски для пользователя. При этом рекламный зловред устанавливает свои модули в системные папки, поэтому удалить его с устройства не так просто – в некоторых случаях не помогает даже возвращение к заводским настройкам.

«Злоумышленники пользуются тем, что большинство мобильных устройств до сих пор нерегулярно получают обновления операционной системы. Это приводит к тому, что смартфоны и планшеты оказываются уязвимы к старым, хорошо известным и легко доступным эксплойтам, которыми и пользуются зловреды, – поясняет Роман Унучек, антивирусный эксперт «Лаборатории Касперского». – Мы полагаем, что в 2017 году пользователи мобильных устройств по-прежнему будут чаще всего сталкиваться с раздражающими и потенциально опасными рекламными троянцами. И мы, разумеется, будем внимательно следить за развитием этого типа вредоносного ПО. Кроме того, мы продолжим пристально наблюдать за мобильными банковскими троянцами, поскольку именно они старательно ищут способы обхода защитных механизмов и нередко открывают новые ниши и пути для злоумышленников».

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru