



Число мобильных вирусов выросло в три раза за последние два года

Число мобильных вирусов выросло в три раза за последние два года

Число мобильных вирусов выросло в три раза за последние два года

«Лаборатория Касперского» зафиксировала значительный рост числа мобильных зловредов – по итогам 2016 года вредоносных установочных пакетов для смартфонов и планшетов стало почти в три раза больше, чем в 2015-м.

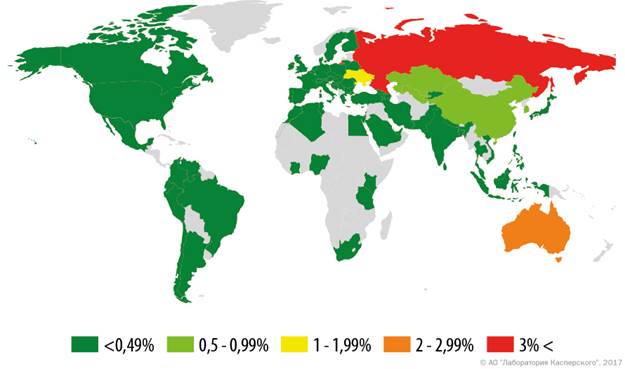
Больше всего – в 8,5 раз – выросло количество мобильных вымогателей, что коррелируется с общей тенденцией увеличения числа этих вредоносных программ. Кроме того, более чем в полтора раза увеличилось количество мобильных банковских троянцев, и российские пользователи оказались наиболее подвержены этой угрозе. 


География мобильных банковских угроз (количество атакованных пользователей, 2016)


Мобильные зловреды быстро эволюционируют и активно учатся обходить новые механизмы защиты, встроенные в операционные системы, в частности в Android. На протяжении всего 2016 года эксперты «Лаборатории Касперского» наблюдали, как вредоносные приложения получали привилегированные права и возможности управления настройками системы, перекрывая своим окном различные сообщения и предупреждения от Android. Именно так, например, вели себя крайне активные банковские троянцы Asacub и Gugi, атаковавшие преимущественно пользователей в России.

Наибольшее же распространение в 2016 году получили рекламные мобильные троянцы, стремящиеся получить права суперпользователя с целью тотального контроля над устройством. В основном эти программы агрессивно демонстрируют рекламу на зараженном смартфоне или планшете, и иногда их «старания» приводят к тому, что пользоваться устройством становится крайне затруднительно. Однако ряд рекламных троянцев может также устанавливать вредоносное ПО, что создает дополнительные риски для пользователя. При этом рекламный зловред устанавливает свои модули в системные папки, поэтому удалить его с устройства не так просто – в некоторых случаях не помогает даже возвращение к заводским настройкам.

«Злоумышленники пользуются тем, что большинство мобильных устройств до сих пор нерегулярно получают обновления операционной системы. Это приводит к тому, что смартфоны и планшеты оказываются уязвимы к старым, хорошо известным и легко доступным эксплойтам, которыми и пользуются зловреды, – поясняет Роман Унучек, антивирусный эксперт «Лаборатории Касперского». – Мы полагаем, что в 2017 году пользователи мобильных устройств по-прежнему будут чаще всего сталкиваться с раздражающими и потенциально опасными рекламными троянцами. И мы, разумеется, будем внимательно следить за развитием этого типа вредоносного ПО. Кроме того, мы продолжим пристально наблюдать за мобильными банковскими троянцами, поскольку именно они старательно ищут способы обхода защитных механизмов и нередко открывают новые ниши и пути для злоумышленников».

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru