



Число мобильных вирусов выросло в три раза за последние два года

Число мобильных вирусов выросло в три раза за последние два года

Число мобильных вирусов выросло в три раза за последние два года

«Лаборатория Касперского» зафиксировала значительный рост числа мобильных зловредов – по итогам 2016 года вредоносных установочных пакетов для смартфонов и планшетов стало почти в три раза больше, чем в 2015-м.

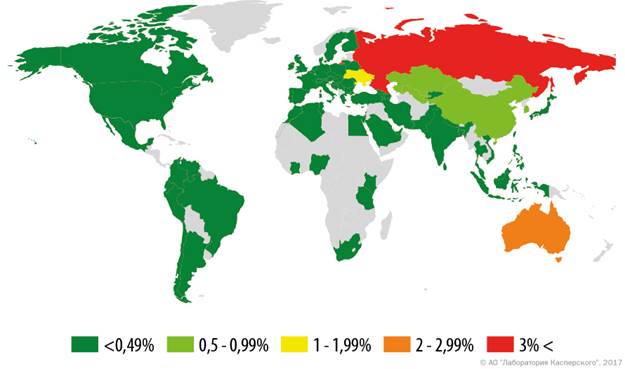
Больше всего – в 8,5 раз – выросло количество мобильных вымогателей, что коррелируется с общей тенденцией увеличения числа этих вредоносных программ. Кроме того, более чем в полтора раза увеличилось количество мобильных банковских троянцев, и российские пользователи оказались наиболее подвержены этой угрозе. 


География мобильных банковских угроз (количество атакованных пользователей, 2016)


Мобильные зловреды быстро эволюционируют и активно учатся обходить новые механизмы защиты, встроенные в операционные системы, в частности в Android. На протяжении всего 2016 года эксперты «Лаборатории Касперского» наблюдали, как вредоносные приложения получали привилегированные права и возможности управления настройками системы, перекрывая своим окном различные сообщения и предупреждения от Android. Именно так, например, вели себя крайне активные банковские троянцы Asacub и Gugi, атаковавшие преимущественно пользователей в России.

Наибольшее же распространение в 2016 году получили рекламные мобильные троянцы, стремящиеся получить права суперпользователя с целью тотального контроля над устройством. В основном эти программы агрессивно демонстрируют рекламу на зараженном смартфоне или планшете, и иногда их «старания» приводят к тому, что пользоваться устройством становится крайне затруднительно. Однако ряд рекламных троянцев может также устанавливать вредоносное ПО, что создает дополнительные риски для пользователя. При этом рекламный зловред устанавливает свои модули в системные папки, поэтому удалить его с устройства не так просто – в некоторых случаях не помогает даже возвращение к заводским настройкам.

«Злоумышленники пользуются тем, что большинство мобильных устройств до сих пор нерегулярно получают обновления операционной системы. Это приводит к тому, что смартфоны и планшеты оказываются уязвимы к старым, хорошо известным и легко доступным эксплойтам, которыми и пользуются зловреды, – поясняет Роман Унучек, антивирусный эксперт «Лаборатории Касперского». – Мы полагаем, что в 2017 году пользователи мобильных устройств по-прежнему будут чаще всего сталкиваться с раздражающими и потенциально опасными рекламными троянцами. И мы, разумеется, будем внимательно следить за развитием этого типа вредоносного ПО. Кроме того, мы продолжим пристально наблюдать за мобильными банковскими троянцами, поскольку именно они старательно ищут способы обхода защитных механизмов и нередко открывают новые ниши и пути для злоумышленников».

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru