



Новый шифровальщик для macOS маскируется под кряк для легального софта

Новый шифровальщик для macOS маскируется под кряк для легального софта

Новый шифровальщик для macOS маскируется под кряк для легального софта

Специалисты ESET обнаружили новый шифровальщик для macOS. Малварь маскируется под Patcher – приложение для взлома Adobe Premiere Pro, Microsoft Office для Mac и другого платного софта. Шифровальщик написан на языке программирования Swift и распространяется через торрент-трекеры.

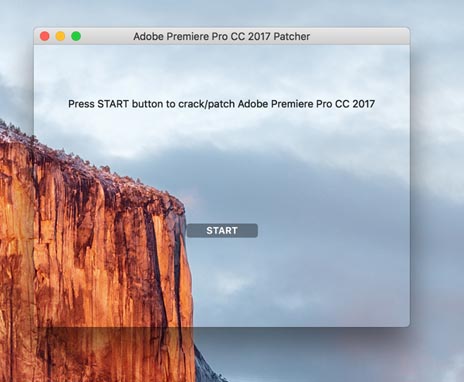
При запуске «патчера» открывается окно с кнопкой Start на прозрачном фоне. На этом этапе шифрование файлов еще можно предотвратить – достаточно закрыть окно, которое уже не откроется повторно. Но после нажатия кнопки малварь шифрует пользовательские файлы.


Требования выкупа содержатся в файле README!.txt. Жертве предлагается перечислить 0,25 биткоина (около 17 000 рублей) на указанный кошелек и сообщить об оплате по электронной почте на открытом сервисе Mailinator. Текстовый файл жестко вшит в код малвари, это означает, что для всех потенциальных жертв используется один и тот же кошелек и email. Пока активности в кошельке и ящике отмечено не было. 

Проблема в том, что даже в случае оплаты выкупа восстановить файлы не удастся. В коде программы не предусмотрена функция связи с командным сервером – это означает, что у операторов малвари нет ключа расшифровки.

Малварь задает ключ шифрования при помощи функции генерации случайного числа arc4random_uniform. Длина ключа (25 символов) не позволяет подобрать его путем полного перебора в разумные сроки.

По мнению специалистов ESET, новый шифровальщик – «далеко не шедевр», тем не менее, он может лишить жертв доступа к данным. ESET рекомендует использовать антивирусное ПО и регулярно выполнять резервное копирование важных файлов.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru