



Новый шифровальщик для macOS маскируется под кряк для легального софта

Новый шифровальщик для macOS маскируется под кряк для легального софта

Новый шифровальщик для macOS маскируется под кряк для легального софта

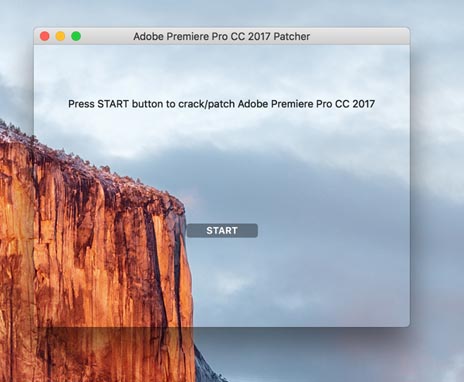
Специалисты ESET обнаружили новый шифровальщик для macOS. Малварь маскируется под Patcher – приложение для взлома Adobe Premiere Pro, Microsoft Office для Mac и другого платного софта. Шифровальщик написан на языке программирования Swift и распространяется через торрент-трекеры.

При запуске «патчера» открывается окно с кнопкой Start на прозрачном фоне. На этом этапе шифрование файлов еще можно предотвратить – достаточно закрыть окно, которое уже не откроется повторно. Но после нажатия кнопки малварь шифрует пользовательские файлы.


Требования выкупа содержатся в файле README!.txt. Жертве предлагается перечислить 0,25 биткоина (около 17 000 рублей) на указанный кошелек и сообщить об оплате по электронной почте на открытом сервисе Mailinator. Текстовый файл жестко вшит в код малвари, это означает, что для всех потенциальных жертв используется один и тот же кошелек и email. Пока активности в кошельке и ящике отмечено не было. 

Проблема в том, что даже в случае оплаты выкупа восстановить файлы не удастся. В коде программы не предусмотрена функция связи с командным сервером – это означает, что у операторов малвари нет ключа расшифровки.

Малварь задает ключ шифрования при помощи функции генерации случайного числа arc4random_uniform. Длина ключа (25 символов) не позволяет подобрать его путем полного перебора в разумные сроки.

По мнению специалистов ESET, новый шифровальщик – «далеко не шедевр», тем не менее, он может лишить жертв доступа к данным. ESET рекомендует использовать антивирусное ПО и регулярно выполнять резервное копирование важных файлов.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru