



В 2016 году число Android-вымогателей выросло на 50%

В 2016 году число Android-вымогателей выросло на 50%

В 2016 году число Android-вымогателей выросло на 50%

Вирусная лаборатория ESET подготовила отчет об актуальных угрозах для смартфонов и планшетов на Android. Тренд 2017 года – распространение программ-вымогателей для этой платформы.

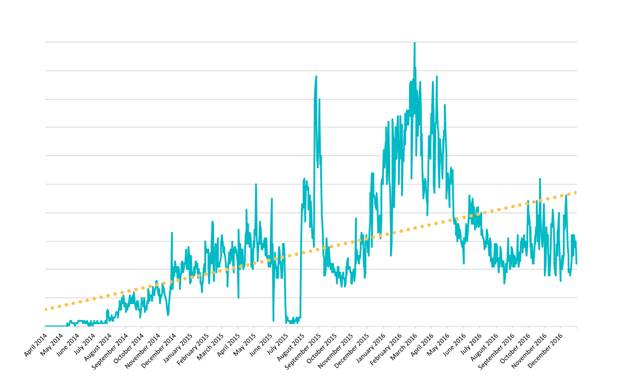
По данным статистики облачной системы ESET LiveGrid®, в 2016 году число вымогателей, ориентированных на Android-устройства, увеличилось на 50% в сравнении с 2015 годом. Наибольший всплеск отмечен в первой половине года.

По оценке ESET, среди вредоносных программ данного типа преобладают «полицейские» вымогатели. Они блокируют экран устройства; требование выкупа имитирует официальное сообщение о блокировке за просмотр порноконтента, распространение нелицензионного ПО и другие подобные «нарушения».

Помимо этого, киберпреступники совершенствуют шифрование и дорабатывают методы маскировки вредоносного функционала вымогателей.


Операторы Android-вымогателей переключают внимание с Восточной Европы на США. Кроме того, в 2016 году программы этого типа были активны и в Азии. В частности, в последние 12 месяцев число обнаружений мобильного вымогателя Jisut с требованием выкупа на китайском языке выросло вдвое.

ESET рекомендует Android-пользователям загружать мобильные приложения только с официальных площадок, предварительно изучая отзывы, и защитить смартфоны и планшеты современным антивирусным ПО.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru