



В 2016 году число Android-вымогателей выросло на 50%

В 2016 году число Android-вымогателей выросло на 50%

В 2016 году число Android-вымогателей выросло на 50%

Вирусная лаборатория ESET подготовила отчет об актуальных угрозах для смартфонов и планшетов на Android. Тренд 2017 года – распространение программ-вымогателей для этой платформы.

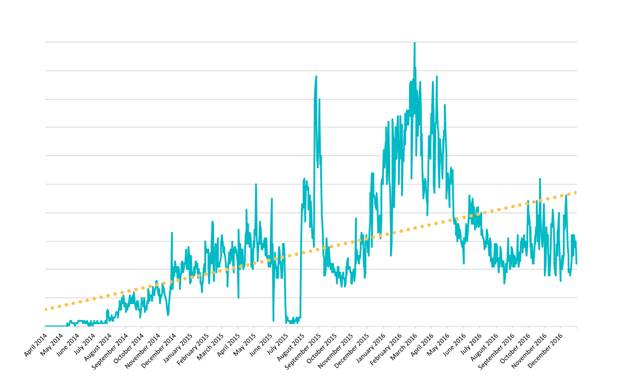
По данным статистики облачной системы ESET LiveGrid®, в 2016 году число вымогателей, ориентированных на Android-устройства, увеличилось на 50% в сравнении с 2015 годом. Наибольший всплеск отмечен в первой половине года.

По оценке ESET, среди вредоносных программ данного типа преобладают «полицейские» вымогатели. Они блокируют экран устройства; требование выкупа имитирует официальное сообщение о блокировке за просмотр порноконтента, распространение нелицензионного ПО и другие подобные «нарушения».

Помимо этого, киберпреступники совершенствуют шифрование и дорабатывают методы маскировки вредоносного функционала вымогателей.


Операторы Android-вымогателей переключают внимание с Восточной Европы на США. Кроме того, в 2016 году программы этого типа были активны и в Азии. В частности, в последние 12 месяцев число обнаружений мобильного вымогателя Jisut с требованием выкупа на китайском языке выросло вдвое.

ESET рекомендует Android-пользователям загружать мобильные приложения только с официальных площадок, предварительно изучая отзывы, и защитить смартфоны и планшеты современным антивирусным ПО.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru