



В 2016 году число Android-вымогателей выросло на 50%

В 2016 году число Android-вымогателей выросло на 50%

В 2016 году число Android-вымогателей выросло на 50%

Вирусная лаборатория ESET подготовила отчет об актуальных угрозах для смартфонов и планшетов на Android. Тренд 2017 года – распространение программ-вымогателей для этой платформы.

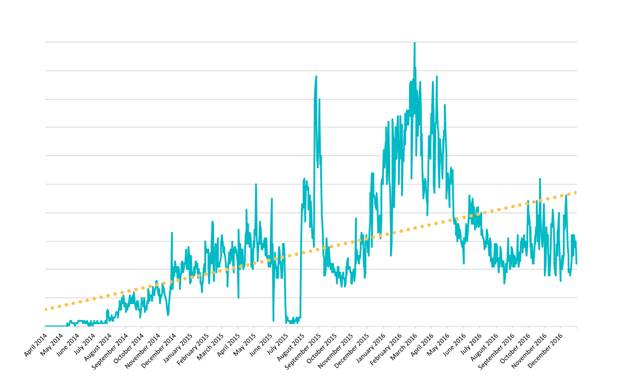
По данным статистики облачной системы ESET LiveGrid®, в 2016 году число вымогателей, ориентированных на Android-устройства, увеличилось на 50% в сравнении с 2015 годом. Наибольший всплеск отмечен в первой половине года.

По оценке ESET, среди вредоносных программ данного типа преобладают «полицейские» вымогатели. Они блокируют экран устройства; требование выкупа имитирует официальное сообщение о блокировке за просмотр порноконтента, распространение нелицензионного ПО и другие подобные «нарушения».

Помимо этого, киберпреступники совершенствуют шифрование и дорабатывают методы маскировки вредоносного функционала вымогателей.


Операторы Android-вымогателей переключают внимание с Восточной Европы на США. Кроме того, в 2016 году программы этого типа были активны и в Азии. В частности, в последние 12 месяцев число обнаружений мобильного вымогателя Jisut с требованием выкупа на китайском языке выросло вдвое.

ESET рекомендует Android-пользователям загружать мобильные приложения только с официальных площадок, предварительно изучая отзывы, и защитить смартфоны и планшеты современным антивирусным ПО.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru