В начале февраля 2017 года стало известно, что несколько польских банков пострадали от кибератаки. Инцидент получился не совсем обычным, так как малварь проникла в системы организаций через сайт государственного надзорного органа, Комиссии по финансовому надзору (Komisja Nadzoru Finansowego, KNF).
Как оказалось, неизвестные злоумышленники заранее разместили на сайте KNF (knf.gov.pl) вредоносный JavaScript-файл. Компрометацию ресурса не замечали больше недели, а инфекция приводила к скачиванию на машины посетителей сайта неназванного трояна удаленного доступа (remote access trojan, RAT).
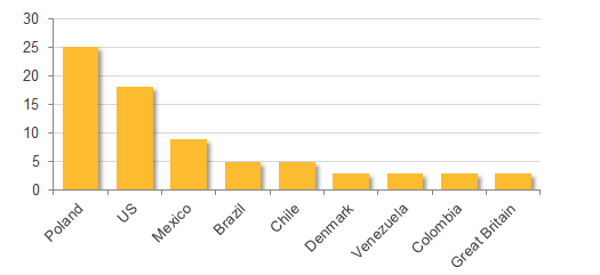
Теперь специалисты компании Symantec и военно-промышленной корпорации BAE Systems сообщают, что заражение польских банков было частью куда более масштабного плана. Эксперты пишут, что кампания злоумышленников берет начало в октябре 2016 года, и она нацелена на различные организации из 31 страны мира. Хакеры действуют по методу watering hole, то есть заражают малварью сайты, которые часто посещают их цели,
«Судя по всему, атакующие используют скомпрометированные сайты, чтобы перенаправить их посетителей к кастомному набору эксплоитов, который сконфигурирован таким образом, чтобы заражать только пользователей из списка, содержащего 150 разных IP-адресов. Данные IP принадлежат 104 организациям в 31 стране мира. Преимущественно это банки, однако среди них есть телекомы и интернет-компании», — пишут аналитики Symantec.
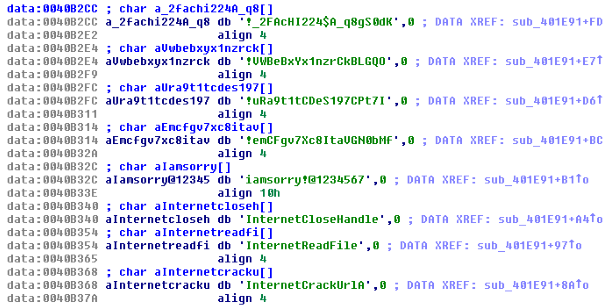
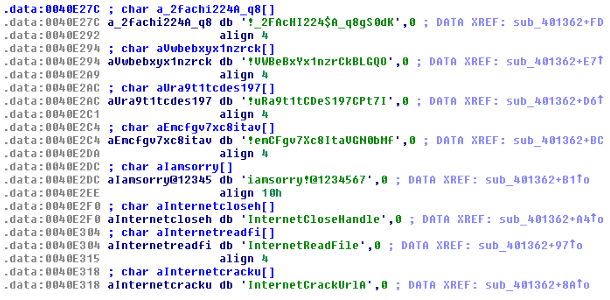
Замеченная экспертами кастомная малварь, использовалась для атак на организации в Польше, Мексике, Уругвае и так далее. Исследователи уже изучают эту малварь (Downloader.Ratankba) и хотя анализ еще не окончен, специалисты говорят, что им удалось обнаружить связь с хакерской группой Lazarus. Так, Ratankba связывается с управляющим сервером на eye-watch.in, откуда загружает Hacktool. И Hacktool, в свою очередь, демонстрирует код, очень похожий на инструменты хакерской группы Lazarus. Скриншоты можно увидеть ниже.
Напомню, что по данным специалистов, группа Lazarus существует уже много лет, впервые хакеры проявили активность в 2007-2009 годах. За прошедшее с тех пор время злоумышленники создали более 45 семейств разнообразной малвари, успели «проявить себя» в сфере кибершпионажа, а также в атаках, направленных на уничтожение данных и выведение из строя самых разных систем.
Так, исследователи «Лаборатории Касперского» пришли к выводу, что в 2014 году, в ходе атаки на Sony Pictures Entertainment было использовано вредоносное ПО Destover. Анализ образцов этой малвари показал, что Destover схож с другими семействами вредоносного ПО, которые использовались в различных кампаниях кибершпионажа и киберсаботажа, нацеленных на финансовые организации, СМИ и производственные компании. Был сделан вывод, что группа Lazarus существует давно, так как самые ранние версии их вредоносов относятся к 2009 году (по другим данным, к 2007 году).
Также хакеров из группы Lazarus теперь удалось связать с вредоносом DarkSeoul, который атаковал сеульские банки, радио и телевидение, а также с кибератакой Operation Troy, нацеленной на вооруженные силы, СМИ, авиакосмическую промышленность и финансовые организации Южной Кореи. Кроме того, группировку подозревают в громком ограблении Центробанка Бангладеш в 2016 году, когда злоумышленники успешно похитили 81 млн долларов и только чудом не сумели украсть почти миллиард.
России понадобится больше чипов, однако есть вопрос, кто их произведёт. Сбербанк подготовил три сценария развития спроса на микроэлектронику до 2036 года для стратегии «Объединённой микроэлектронной компании». В базовом варианте потребление почти удвоится: с эквивалента 0,8-1 млн кремниевых пластин диаметром 200 мм в 2025 году до 1,6-1,8 млн.
В деньгах рынок может вырасти с 500-600 млрд до 1,4-1,5 трлн рублей. Документ изучил CNews.
Оптимистичный сценарий предусматривает спрос на 2-2,2 млн пластин, консервативный — на 1,1-1,3 млн. Разница зависит от выполнения проектов, темпов локализации и запуска производств.
Главный двигатель роста — импортозамещение: оно должно обеспечить около 0,6 млн дополнительных пластин. Естественное расширение рынка добавит примерно 0,2 млн. Около 57% спроса приходится на вычислительную инфраструктуру и телеком — серверы, хранилища и сетевое оборудование.
Но одними прогнозами технологический разрыв не закрыть. Память и логические микросхемы формируют более 60% спроса, причём около 70% этого сегмента связано с технологиями, пока недоступными российским производителям.
До 2030 года в развитие ОМК планируют вложить 1 трлн рублей: 750 млрд из бюджета и 250 млрд от Сбербанка. Спрос обещает вырасти. Производственные возможности ещё предстоит подтянуть.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.