



Недавняя атака на польские банки связана с хак-группой Lazarus

Недавняя атака на польские банки связана с хак-группой Lazarus

Недавняя атака на польские банки связана с хак-группой Lazarus

В начале февраля 2017 года стало известно, что несколько польских банков пострадали от кибератаки. Инцидент получился не совсем обычным, так как малварь проникла в системы организаций через сайт государственного надзорного органа, Комиссии по финансовому надзору (Komisja Nadzoru Finansowego, KNF).

Как оказалось, неизвестные злоумышленники заранее разместили на сайте KNF (knf.gov.pl) вредоносный JavaScript-файл. Компрометацию ресурса не замечали больше недели, а инфекция приводила к скачиванию на машины посетителей сайта неназванного трояна удаленного доступа (remote access trojan, RAT).

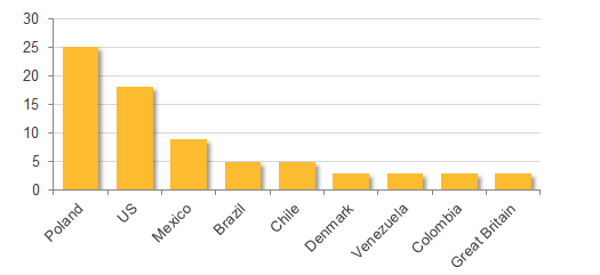
Теперь специалисты компании Symantec и военно-промышленной корпорации BAE Systems сообщают, что заражение польских банков было частью куда более масштабного плана. Эксперты пишут, что кампания злоумышленников берет начало в октябре 2016 года, и она нацелена на различные организации из 31 страны мира. Хакеры действуют по методу watering hole, то есть заражают малварью сайты, которые часто посещают их цели, передает xakep.ru.

«Судя по всему, атакующие используют скомпрометированные сайты, чтобы перенаправить их посетителей к кастомному набору эксплоитов, который сконфигурирован таким образом, чтобы заражать только пользователей из списка, содержащего 150 разных IP-адресов. Данные IP принадлежат 104 организациям в 31 стране мира. Преимущественно это банки, однако среди них есть телекомы и интернет-компании», — пишут аналитики Symantec.


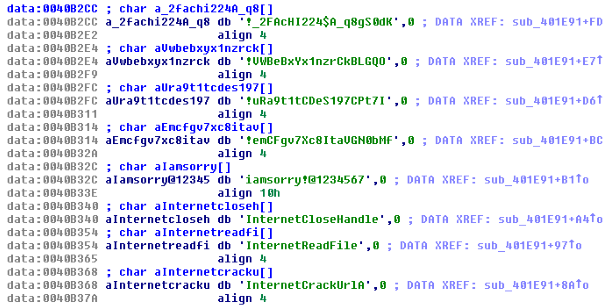
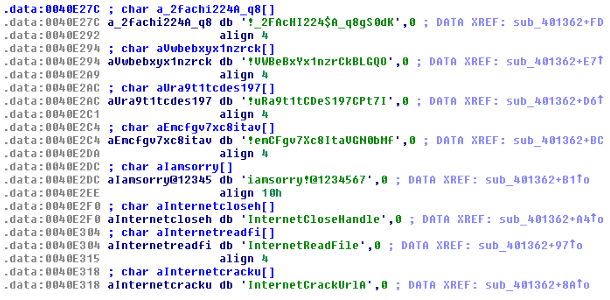
Замеченная экспертами кастомная малварь, использовалась для атак на организации в Польше, Мексике, Уругвае и так далее. Исследователи уже изучают эту малварь (Downloader.Ratankba) и хотя анализ еще не окончен, специалисты говорят, что им удалось обнаружить связь с хакерской группой Lazarus. Так, Ratankba связывается с управляющим сервером на eye-watch.in, откуда загружает Hacktool. И Hacktool, в свою очередь, демонстрирует код, очень похожий на инструменты хакерской группы Lazarus. Скриншоты можно увидеть ниже.


Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru