



Недавняя атака на польские банки связана с хак-группой Lazarus

Недавняя атака на польские банки связана с хак-группой Lazarus

Недавняя атака на польские банки связана с хак-группой Lazarus

В начале февраля 2017 года стало известно, что несколько польских банков пострадали от кибератаки. Инцидент получился не совсем обычным, так как малварь проникла в системы организаций через сайт государственного надзорного органа, Комиссии по финансовому надзору (Komisja Nadzoru Finansowego, KNF).

Как оказалось, неизвестные злоумышленники заранее разместили на сайте KNF (knf.gov.pl) вредоносный JavaScript-файл. Компрометацию ресурса не замечали больше недели, а инфекция приводила к скачиванию на машины посетителей сайта неназванного трояна удаленного доступа (remote access trojan, RAT).

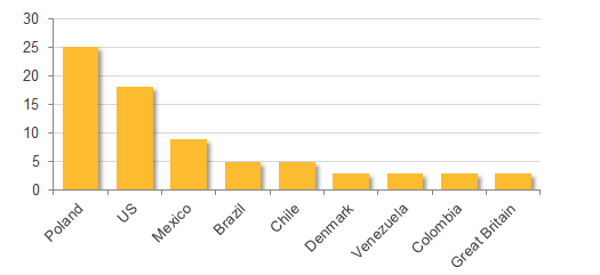
Теперь специалисты компании Symantec и военно-промышленной корпорации BAE Systems сообщают, что заражение польских банков было частью куда более масштабного плана. Эксперты пишут, что кампания злоумышленников берет начало в октябре 2016 года, и она нацелена на различные организации из 31 страны мира. Хакеры действуют по методу watering hole, то есть заражают малварью сайты, которые часто посещают их цели, передает xakep.ru.

«Судя по всему, атакующие используют скомпрометированные сайты, чтобы перенаправить их посетителей к кастомному набору эксплоитов, который сконфигурирован таким образом, чтобы заражать только пользователей из списка, содержащего 150 разных IP-адресов. Данные IP принадлежат 104 организациям в 31 стране мира. Преимущественно это банки, однако среди них есть телекомы и интернет-компании», — пишут аналитики Symantec.


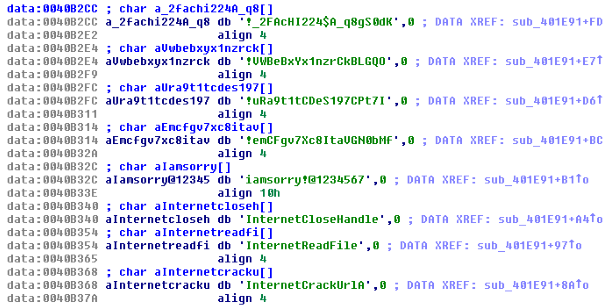
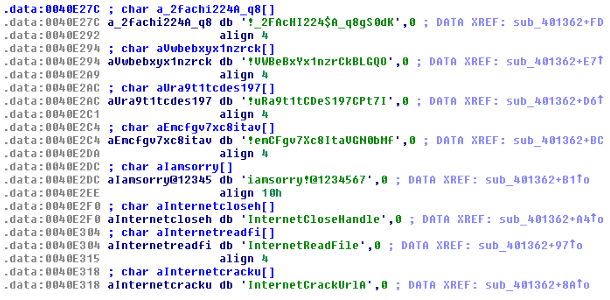
Замеченная экспертами кастомная малварь, использовалась для атак на организации в Польше, Мексике, Уругвае и так далее. Исследователи уже изучают эту малварь (Downloader.Ratankba) и хотя анализ еще не окончен, специалисты говорят, что им удалось обнаружить связь с хакерской группой Lazarus. Так, Ratankba связывается с управляющим сервером на eye-watch.in, откуда загружает Hacktool. И Hacktool, в свою очередь, демонстрирует код, очень похожий на инструменты хакерской группы Lazarus. Скриншоты можно увидеть ниже.


Подпишитесь на новости

Российские компании потратили на инновации 4,5 трлн рублей

Крупные и средние российские организации потратили на инновации 4,5 трлн рублей в 2025 году. Почти половину расходов обеспечила сфера услуг, а на ИТ и телеком пришлось 860,9 млрд. За красивым словом инновации стоят вполне осязаемые покупки: разработка продуктов, оборудование и готовые команды.

Расчёты опубликовал Институт статистических исследований и экономики знаний НИУ ВШЭ на основе данных Росстата.

Интенсивность затрат — их отношение к объёму отгруженной продукции — составила 2,7%. Это выше показателей Финляндии, Франции и Австрии, приведённых в исследовании.

Вся сфера услуг направила на инновации около 2,3 трлн рублей. Из них 882,7 млрд пришлись на научные исследования и разработки, а 860,9 млрд — именно на телекоммуникации и информационные технологии.

Как эти вложения выглядят внутри ИТ-компании, объяснил IR-директор «Группы Астра» Владислав Аншаков. Главная статья расходов — создание и развитие продуктов: в портфеле группы более 37 решений и сервисов, включая Astra Linux, СУБД и резервное копирование.

Второе направление — оборудование для облаков и ИИ. Вычислительные мощности Аншаков называет одним из самых дорогих видов инвестиций в отрасли. Третье — покупка технологий и команд: иногда приобрести готовое быстрее, чем строить с нуля.

В 2026 году группа получила исключительные права на результаты интеллектуальной деятельности СУБД «Персей» и присоединила около 50 её разработчиков, а также приобрела 26% ИИ-разработчика «АИБ».

Но инвестиционный размах доступен не всем: по данным ВШЭ, более трети организаций считают высокую стоимость нововведений и нехватку собственных средств серьёзными ограничениями.

RSS: Новости на портале Anti-Malware.ru