



Тысячи Android-устройств заражены трояном Marcher

Тысячи Android-устройств заражены трояном Marcher

Тысячи Android-устройств заражены трояном Marcher

Исследователи голландской фирмы Securify провели детальный анализ банковского Android-трояна известного как Marcher и обнаружили, что ему удалось украсть данные значительного количества платежных карт.

Marcher начал свою активность в конце 2013 года, изначально он пытался обмануть пользователей и раздобыть их платежные данные, используя фишинговую страницу Google Play.

Далее вредонос пытался распространяться, маскируясь под популярные приложения, включая Netflix, WhatsApp и Super Mario Run. Securify обнаружила девять ботнетов Marcher за последние 6 месяцев, каждый из них был снабжен новыми модулями.

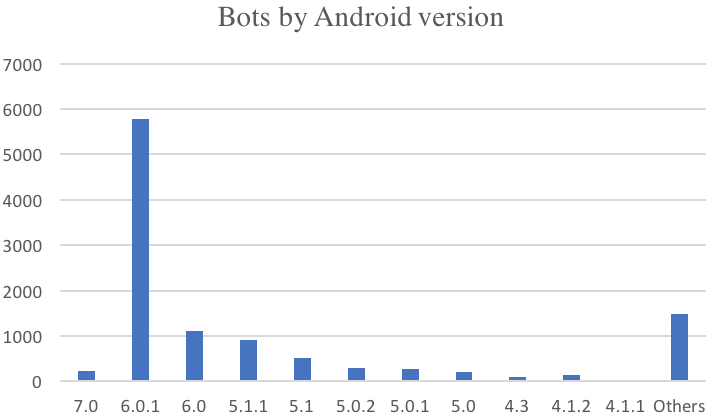
Один из этих ботнетов заразил более 11000 устройств. На сервере злоумышленников хранится 1300 номеров платежных карт и другая банковская информация.

Исследователи установили, что большинство зараженных устройств были под управлением Android 6.0.1, но более 100 устройств также имели на борту Android 7.0.

Marcher отслеживает запуск определенных приложений, запускающихся на зараженном устройстве. При обнаружении нужного вредоносу приложения, он накладывает поверх него собственное окно, пытаясь таким образом заставить пользователя ввести свои персональные данные и отправить их злоумышленникам.

Marcher блокирует запуск популярных антивирусных приложений на устройстве. Семь месяцев назад исследователи утверждали, что троянец блокирует восемь антивирусов, но отчет Securify показывает, что вредонос в настоящее время атакует около двух десятков антивирусных продуктов.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru