



Тысячи Android-устройств заражены трояном Marcher

Тысячи Android-устройств заражены трояном Marcher

Тысячи Android-устройств заражены трояном Marcher

Исследователи голландской фирмы Securify провели детальный анализ банковского Android-трояна известного как Marcher и обнаружили, что ему удалось украсть данные значительного количества платежных карт.

Marcher начал свою активность в конце 2013 года, изначально он пытался обмануть пользователей и раздобыть их платежные данные, используя фишинговую страницу Google Play.

Далее вредонос пытался распространяться, маскируясь под популярные приложения, включая Netflix, WhatsApp и Super Mario Run. Securify обнаружила девять ботнетов Marcher за последние 6 месяцев, каждый из них был снабжен новыми модулями.

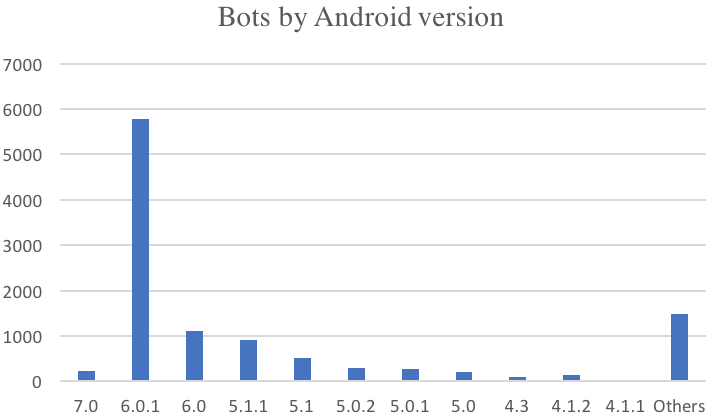
Один из этих ботнетов заразил более 11000 устройств. На сервере злоумышленников хранится 1300 номеров платежных карт и другая банковская информация.

Исследователи установили, что большинство зараженных устройств были под управлением Android 6.0.1, но более 100 устройств также имели на борту Android 7.0.

Marcher отслеживает запуск определенных приложений, запускающихся на зараженном устройстве. При обнаружении нужного вредоносу приложения, он накладывает поверх него собственное окно, пытаясь таким образом заставить пользователя ввести свои персональные данные и отправить их злоумышленникам.

Marcher блокирует запуск популярных антивирусных приложений на устройстве. Семь месяцев назад исследователи утверждали, что троянец блокирует восемь антивирусов, но отчет Securify показывает, что вредонос в настоящее время атакует около двух десятков антивирусных продуктов.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru