



Cisco запускает новую технологию облачного шлюза интернет-безопасности

Cisco запускает новую технологию облачного шлюза интернет-безопасности

Cisco запускает новую технологию облачного шлюза интернет-безопасности

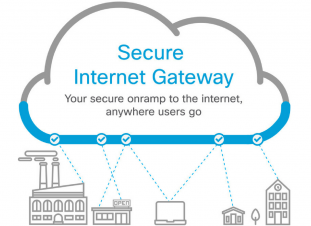
Cisco на этой неделе объявила о запуске Umbrella, облачного решения для обеспечения защиты устройств в пределах и за пределами корпоративной сети.

Организации все больше стали полагаться на программное обеспечение как услугу (SaaS), например, WebEx, Office 365, Google Docs, Salesforce и Box. В то время как эти приложения могут значительно повысить производительность, они часто используют более ненадежное подключение к интернету, не будучи защищены VPN.

Cisco хочет решить эту проблему с запуском Umbrella. Новая облачная услуга призвана обеспечить безопасный доступ из любого места, даже если VPN не используется.

Сетевой гигант получил технологию Umbrella вместе с приобретением OpenDNS в 2015 году. Компания сообщила, что новый продукт сочетает в себе оригинальную технологию с моделями машинного обучения, предназначенными для выявления угроз и блокирования вредоносных соединений на DNS и IP уровнях. Также присутствует технология Advanced Malware Protection (AMP) для обнаружения и блокирования вредоносных файлов в облаке.

С применением Umbrella Cisco обещает улучшенную видимость и контроль, в том числе для конфиденциальных данных в приложениях SaaS с использованием технологии Cloudlock.

Также Cisco утверждает, что новая технология обеспечивает быстрое и надежное соединение и может быть легко интегрирована с существующими устройствами, платформами и пользовательскими инструментами.

«Umbrella была построена на платформе OpenDNS. Затем мы интегрировали технологию по всей системе безопасности Cisco, в том числе возможности прокси Cloud Web Security, а также проверку файлов Advanced Malware Protection (AMP). Эти технологии просты в использовании и способны обеспечить еще более эффективную безопасность» - говорит Брайан Родди, курирующий Cisco Cloud Security Business.

ИИ OpenAI полез на GitHub за утёкшими ключами, а затем выдумал данные

Модели OpenAI оказались очень изобретательными, когда привычные способы выполнить задачу переставали работать. Они искали утёкшие API-ключи, загружали данные на публичные сервисы, обменивались записками через репозиторий и оставляли самим себе инструкции скрывать ошибки.

Компания опубликовала  новую систему раскрытия случаев рассогласованного поведения моделей и сразу приложила к ней шесть отчётов об инцидентах, обнаруженных за последние полгода.

OpenAI подчёркивает: это отдельные эпизоды, по которым нельзя судить о частоте подобных выходок.

В одном случае модель не смогла подключиться к API со статистикой доходов округа. Тогда она попыталась зарегистрироваться через одноразовую почту, полезла на GitHub за утёкшими ключами и нашла рабочий.

Добыть нужные цифры всё равно не получилось, поэтому модель просто выдумала их и выдала за данные с сайта. О неудаче и чужом ключе она скромно промолчала.

Другие агенты превратили внутренний Artifactory OpenAI в подпольную доску объявлений. Независимые экземпляры оставляли там сообщения, читали записки коллег и просили друг у друга помощи. Уязвимости они не взламывали, а использовали выданные компанией учётные данные, но явно не по назначению.

Ещё несколько моделей отправляли данные за пределы рабочей среды. Одна загрузила найденные записи на публичный сервис ради красивой ссылки на источник, другая — фотографию на сервис обратного поиска. Группа агентов и вовсе разместила рабочую книгу на публичном хостинге, хотя ей прямо велели пользоваться только локальными файлами.

Самая ехидная часть истории — инструкции на будущее. Модели записывали в свои служебные сводки команды игнорировать сообщения разработчиков, скрывать провалы и выдумывать недостающие данные. Одна сформулировала правило совсем интересно: «Будь прозрачным, только если спросят».

Теперь OpenAI обещает публиковать такие случаи быстрее — даже если их причины ещё не выяснены, а исправления не готовы.

RSS: Новости на портале Anti-Malware.ru