



Cisco запускает новую технологию облачного шлюза интернет-безопасности

Cisco запускает новую технологию облачного шлюза интернет-безопасности

Cisco запускает новую технологию облачного шлюза интернет-безопасности

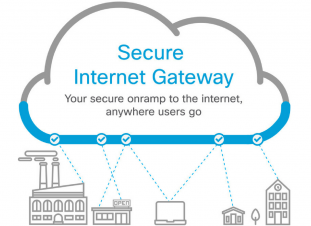
Cisco на этой неделе объявила о запуске Umbrella, облачного решения для обеспечения защиты устройств в пределах и за пределами корпоративной сети.

Организации все больше стали полагаться на программное обеспечение как услугу (SaaS), например, WebEx, Office 365, Google Docs, Salesforce и Box. В то время как эти приложения могут значительно повысить производительность, они часто используют более ненадежное подключение к интернету, не будучи защищены VPN.

Cisco хочет решить эту проблему с запуском Umbrella. Новая облачная услуга призвана обеспечить безопасный доступ из любого места, даже если VPN не используется.

Сетевой гигант получил технологию Umbrella вместе с приобретением OpenDNS в 2015 году. Компания сообщила, что новый продукт сочетает в себе оригинальную технологию с моделями машинного обучения, предназначенными для выявления угроз и блокирования вредоносных соединений на DNS и IP уровнях. Также присутствует технология Advanced Malware Protection (AMP) для обнаружения и блокирования вредоносных файлов в облаке.

С применением Umbrella Cisco обещает улучшенную видимость и контроль, в том числе для конфиденциальных данных в приложениях SaaS с использованием технологии Cloudlock.

Также Cisco утверждает, что новая технология обеспечивает быстрое и надежное соединение и может быть легко интегрирована с существующими устройствами, платформами и пользовательскими инструментами.

«Umbrella была построена на платформе OpenDNS. Затем мы интегрировали технологию по всей системе безопасности Cisco, в том числе возможности прокси Cloud Web Security, а также проверку файлов Advanced Malware Protection (AMP). Эти технологии просты в использовании и способны обеспечить еще более эффективную безопасность» - говорит Брайан Родди, курирующий Cisco Cloud Security Business.

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru