



Лаборатория Касперского расследует новую волну сложных кибератак

Лаборатория Касперского расследует новую волну сложных кибератак

Лаборатория Касперского расследует новую волну сложных кибератак

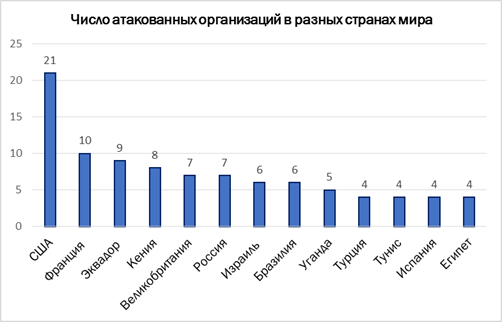
Банки, телекоммуникационные компании и правительственные учреждения в 40 странах мира, в том числе и в России, стали жертвами «незаметных» целевых атак, организаторы которых по своей тактике напоминают нашумевшие кибергруппировки Carbanak и GCMAN.

«Лаборатория Касперского» выяснила, что для проникновения в корпоративные сети по меньшей мере 140 организаций неизвестные злоумышленники использовали исключительно легитимное ПО, а любые вредоносные файлы хранили в памяти системы, не оставляя никаких следов на жестких дисках. Чаще всего атакующие применяют специализированное ПО для тестирования на проникновение, инструменты администрирования и утилиты для автоматизации задач в Windows, например, PowerShell. 


На след новой неизвестной кибергруппировки эксперты «Лаборатории Касперского» вышли в конце 2016 года, когда один из банков в СНГ обратился в компанию с просьбой расследовать подозрительную активность в своей сети. В памяти сервера банка было обнаружено ПО для тестирования на проникновение Meterpreter, которое в настоящее время часто используется во вредоносных целях. Как выяснили аналитики «Лаборатории Касперского», код Meterpreter был загружен PowerShell скриптами из реестра операционной системы напрямую в память. Именно это позволило программе оставаться незамеченной и свободно собирать пароли системных администраторов. Конечной целью злоумышленников, скорее всего, было получение доступа к финансовым процессам банка. 

Расследование инцидента позволило экспертам «Лаборатории Касперского» установить, что подобные атаки осуществлялись по всему миру, и группировка до сих пор остается активной. «Упаковка» вредоносного кода в легитимные утилиты позволяет атакующим избегать детектирования методом «белых списков» (когда в системе можно запускать только официальные программы проверенных производителей), а присутствие лишь в памяти системы оставляет исследователей без каких-либо доказательств и артефактов, на основе которых можно провести расследование.  

 «Стремление атакующих сделать свою активность максимально незаметной и избежать детектирования – проявление последней тенденции в развитии киберугроз. Злоумышленники все активнее используют легитимное и базирующееся в памяти ПО, а также не замечаемые традиционными средствами защиты техники. Вот почему исследование системной памяти становится критически важным», – поясняет Сергей Голованов, ведущий антивирусный эксперт «Лаборатории Касперского». 

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru