



Множество WordPress-сайтов оказались взломаны благодаря новой уязвимости

Множество WordPress-сайтов оказались взломаны благодаря новой уязвимости

Множество WordPress-сайтов оказались взломаны благодаря новой уязвимости

Критическая уязвимость, раскрытая на прошлой неделе разработчиками WordPress уже была использована для взлома тысячи сайтов. Об этом предупреждают специалисты фирмы Sucuri.

Напомним, что 26 января разработчики системы управления контентом WordPress сделали заявление, что в вышедшей версии WordPress 4.7.2 исправлены три уязвимости, включая SQL-инъекции и межсайтовый скриптинг (XSS).

Примерно через неделю разработчики признались, что в версии 4.7.2 исправлен еще один недостаток, позволяющий удалённому атакующему без аутентификации изменить содержимое любой страницы через манипуляцию с REST API. Брешь позволяет злоумышленнику изменять содержание любого поста или страницы на целевом сайте.

По данным Sucuri, многие сайты на WordPress до сих пор не обновлены. По словам экспертов, раскрытие деталей уязвимости стало причиной резкого увеличения количества атак, использующих ее.

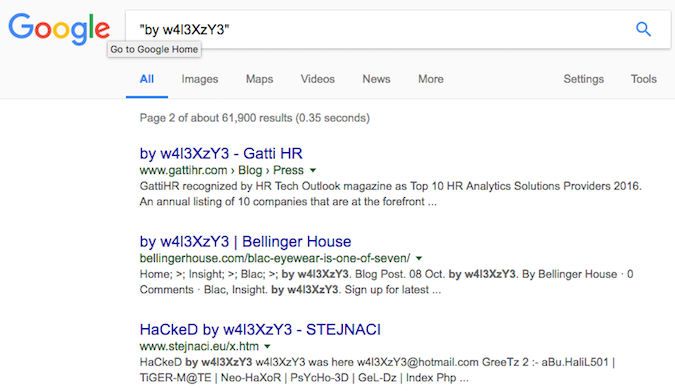
В одно из таких вредоносных кампаний злоумышленникам удалось изменить  содержание более 60 000 страниц, добавив туда надпись «Hacked by».

Несмотря на то, что все указывает на причастность к подобным атакам малограмотных хакеров, именуемых скрипткиддиз, эксперты полагают, что уязвимость в дальнейшем будет использоваться очень многими киберпреступниками.

«Мы уже зафиксировали несколько попыток использования эксплоита. Благодаря возможной монетизации, мы предполагаем, что эта уязвимость будет очень популярна у киберпреступников» - объяснил Дэниел Сид, технический директор и основатель Sucuri.

Google позволит включать продвинутую защиту Android без режима паранойи

Google готовит более гибкие настройки Advanced Protection — усиленного режима безопасности, появившегося в Android 16. Пользователям могут разрешить отдельно включать защиту USB, обнаружение вторжений и ограничения для небезопасных сетей Wi-Fi.

Будущие изменения обнаружили специалисты Android Authority при разборе Google Play Services 26.36.30.

В коде появилась секция Expert features — «Экспертные функции». Она описывается как дополнительный уровень защиты, способный накладывать отдельные ограничения.

В этот раздел Google, вероятно, перенесёт USB Protection. Функция запрещает устанавливать новые USB-соединения, пока экран смартфона заблокирован, защищая устройство от физического взлома.

Работает она на Pixel 6 и более новых моделях, но иногда мешает быстрой зарядке: та может не запускаться до разблокировки. Безопасно, зато телефон просит предъявить лицо даже зарядному кабелю.


Ещё одной опцией станет запрет автоматического подключения к открытым и другим небезопасным сетям Wi-Fi. Пользователь сможет отказаться от него, если регулярно подключается к публичным точкам доступа и готов самостоятельно оценивать риски.

Третьим пунктом станет обнаружение вторжений. Сейчас связанная с ним функция Intrusion Logging уже остаётся добровольной: она собирает журналы безопасности и хранит их резервную копию в облаке с оконечным шифрованием.

Остальные компоненты Advanced Protection после включения режима нельзя отключить по отдельности, что прямо отражено в документации Google.

Новая схема позволит сохранить базовый набор усиленной защиты, не соглашаясь на все ограничения одновременно. Впрочем, Google пока не анонсировала Expert features официально, поэтому сроки запуска неизвестны, а найденные настройки ещё могут измениться.

RSS: Новости на портале Anti-Malware.ru