



Множество WordPress-сайтов оказались взломаны благодаря новой уязвимости

Множество WordPress-сайтов оказались взломаны благодаря новой уязвимости

Множество WordPress-сайтов оказались взломаны благодаря новой уязвимости

Критическая уязвимость, раскрытая на прошлой неделе разработчиками WordPress уже была использована для взлома тысячи сайтов. Об этом предупреждают специалисты фирмы Sucuri.

Напомним, что 26 января разработчики системы управления контентом WordPress сделали заявление, что в вышедшей версии WordPress 4.7.2 исправлены три уязвимости, включая SQL-инъекции и межсайтовый скриптинг (XSS).

Примерно через неделю разработчики признались, что в версии 4.7.2 исправлен еще один недостаток, позволяющий удалённому атакующему без аутентификации изменить содержимое любой страницы через манипуляцию с REST API. Брешь позволяет злоумышленнику изменять содержание любого поста или страницы на целевом сайте.

По данным Sucuri, многие сайты на WordPress до сих пор не обновлены. По словам экспертов, раскрытие деталей уязвимости стало причиной резкого увеличения количества атак, использующих ее.

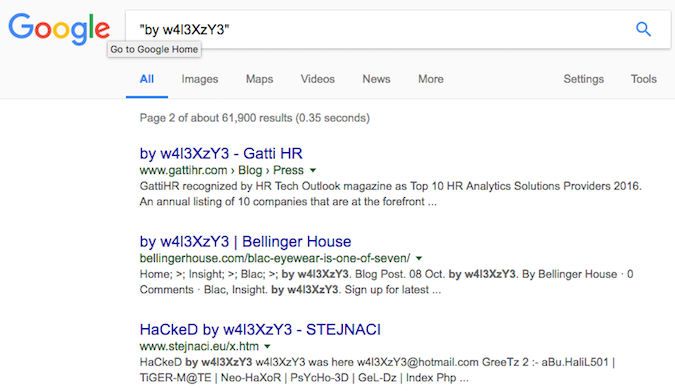
В одно из таких вредоносных кампаний злоумышленникам удалось изменить  содержание более 60 000 страниц, добавив туда надпись «Hacked by».

Несмотря на то, что все указывает на причастность к подобным атакам малограмотных хакеров, именуемых скрипткиддиз, эксперты полагают, что уязвимость в дальнейшем будет использоваться очень многими киберпреступниками.

«Мы уже зафиксировали несколько попыток использования эксплоита. Благодаря возможной монетизации, мы предполагаем, что эта уязвимость будет очень популярна у киберпреступников» - объяснил Дэниел Сид, технический директор и основатель Sucuri.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru