



Мошенники взламывают PayPal-счета

Мошенники взламывают PayPal-счета

Мошенники взламывают PayPal-счета

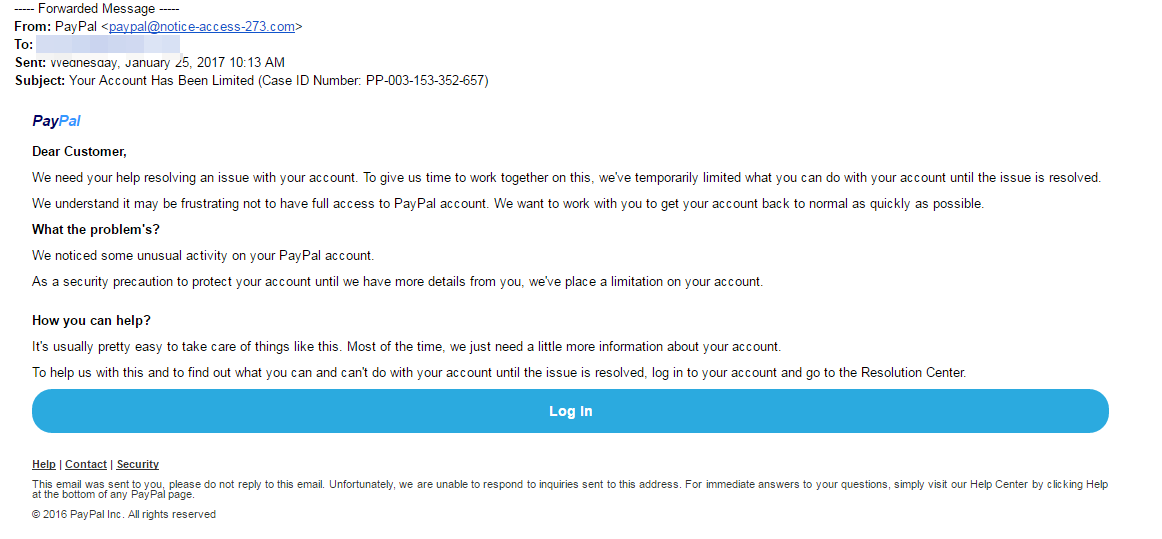
ESET предупреждает о новой фишинговой атаке, ориентированной на пользователей PayPal. Атака начинается с фишингового письма, имитирующего официальное сообщение сервиса. Пользователя предупреждают о подозрительной активности и предлагают подтвердить личность, чтобы вернуть доступ к аккаунту PayPal.

Грамматические ошибки указывают на то, что автор не является носителем английского языка, но неопытных пользователей это редко наводит на подозрения.  

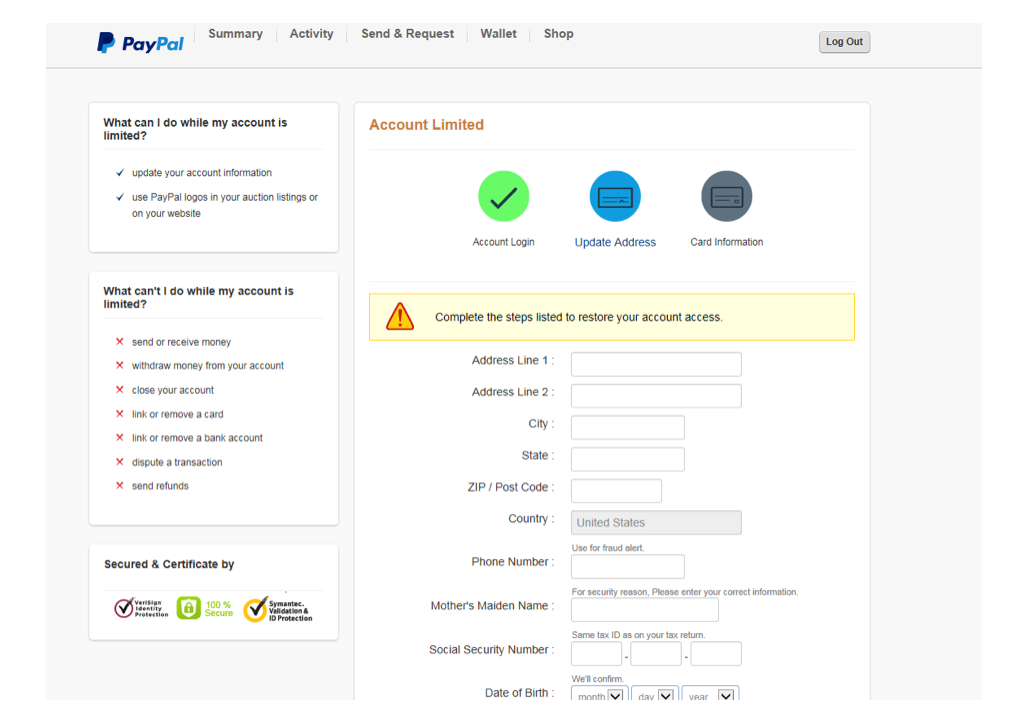
Нажав на кнопку «Вход в систему», пользователь перенаправляется не на сайт PayPal, как ожидает, а на стороннюю площадку. Как и в ряде других фишинговых кампаний, мошенники используют динамически генерируемые URL, иногда незначительно отличающиеся от оригинала. 


Текст на фишинговой странице подтверждает исходное сообщение. Пользователю предлагают ввести персональную информацию, чтобы восстановить доступ к аккаунту. Полученные данные будут использованы для взлома настоящего PayPal-счета.


Специалисты ESET рекомендуют игнорировать спам и подозрительные ссылки. Для защиты доступа к веб-сервисам необходимы сложные неповторяющиеся пароли и по возможности двухфакторная аутентификация. 

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru