



Firefox 51 отображает предупреждение о HTTP и исправляет уязвимости

Firefox 51 отображает предупреждение о HTTP и исправляет уязвимости

Firefox 51 отображает предупреждение о HTTP и исправляет уязвимости

На этой неделе Mozilla выпустила Firefox 51. Помимо исправления критических уязвимостей, последняя версия популярного веб-браузера вводит новую функцию безопасности, предназначенную для предупреждения пользователей о страницах авторизации, работающих не через защищенное соединение.

Что касается уязвимостей, то Firefox 51 исправляет в общей сложности 24 уязвимостей, пять из них получили статус критических, шесть статус высокой степени риска.

Перечень критических дефектов включает в себя брешь в XSL (CVE-2017-5376), обход защиты ASLR и DEP (CVE-2017-5375), повреждение памяти в графической библиотеке Skia (CVE-2017 -5377) и другие уязвимости, которые могут привести к выполнению произвольного кода (CVE-2017-5374 и CVE-2017-5373).

Уязвимости высокой степени риска включают в себя опасность раскрытия информации и повышение привилегий.

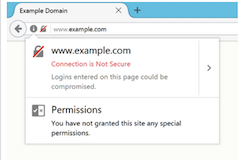
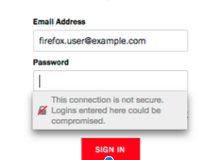
Firefox 51 будет предупреждать пользователей перечеркнутым замком в адресной строке, когда они будут заходить на сайт, который требует ввести пароль, но при этом не использует безопасный протокол HTTPS. В будущих версиях веб-браузер будет отображать аналогичный значок и предупреждающее сообщение, когда пользователь нажмет на имя пользователя или поле для ввода пароля на незащищенной странице.


Mozilla отметила, что сейчас реализации HTTPS стала проще, чем когда-либо и число сайтов, использующих безопасный протокол растет. С января 2016 года процент страниц авторизации, использующих HTTPS увеличился с 40% до 70%.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru