



Обнаружено несколько тысяч зараженных Linux-устройств

Обнаружено несколько тысяч зараженных Linux-устройств

Обнаружено несколько тысяч зараженных Linux-устройств

Еще в конце прошлого года вирусные аналитики компании «Доктор Веб» отмечали рост количества вредоносных программ для ОС Linux. А уже в январе они обнаружили несколько тысяч Linux-устройств, инфицированных новым троянцем.

Троянец, с использованием которого злоумышленники заразили множество работающих в сети устройств под управлением Linux, получил наименование Linux.Proxy.10. Как и следует из названия этой вредоносной программы, она предназначена для запуска на инфицированном устройстве SOCKS5-прокси сервера, основанного на свободно распространяемых исходных кодах утилиты Satanic Socks Server. Злоумышленники используют этого троянца для обеспечения собственной анонимности в Интернете, сообщает news.drweb.ru.

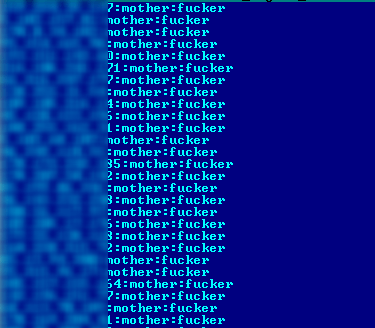
Для распространения Linux.Proxy.10 киберпреступники авторизуются на уязвимых узлах по протоколу SSH, при этом список узлов, а также логин и пароль к ним хранится на их сервере. Список имеет следующий вид: «IP-адрес:login:password». Примечательно, что пользователей с такими учетными данными обычно создают в системе другие Linux-троянцы. Иными словами, Linux.Proxy.10 проникает на компьютеры и устройства, либо имеющие стандартные настройки, либо уже инфицированные вредоносными программами для Linux.


С использованием этого списка формируется сценарий, который выполняется на заражаемых устройствах при помощи утилиты sshpass. Он и заражает атакуемую систему троянцем Linux.Proxy.10.

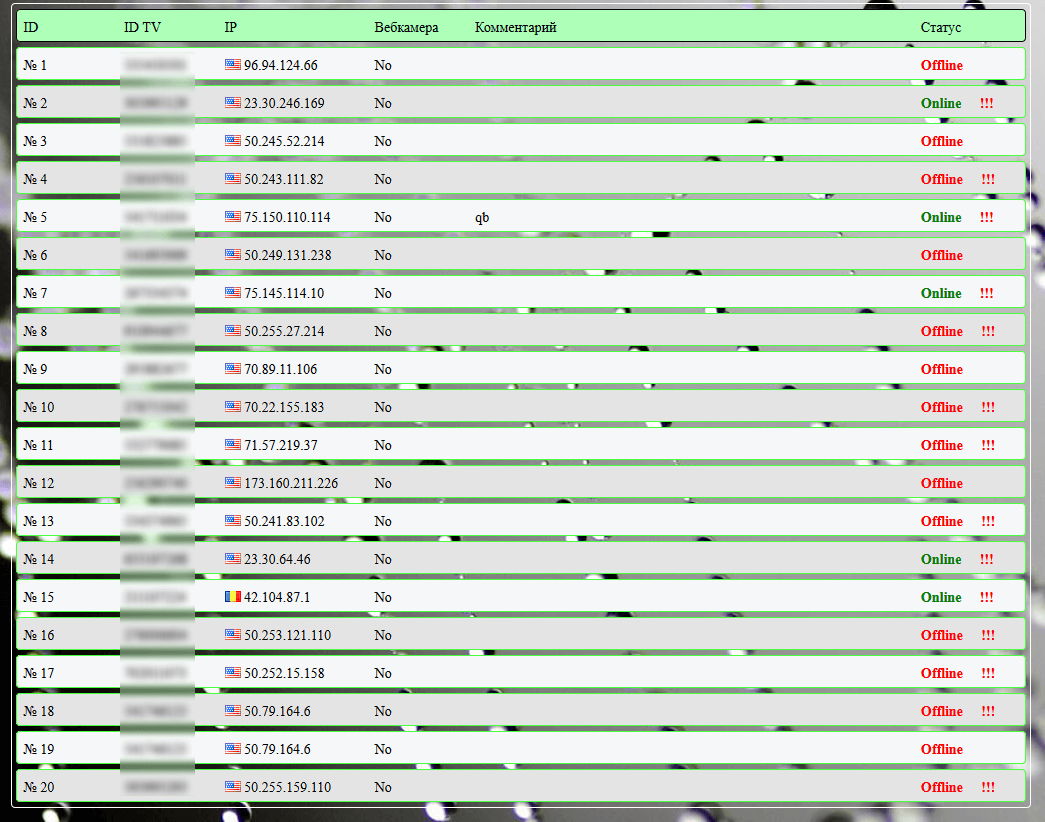
Кроме того, на сервере злоумышленников, распространяющих Linux.Proxy.10, помимо списков уязвимых узлов аналитики «Доктор Веб» обнаружили панель управления Spy-Agent и сборку вредоносной программы для Windows, относящейся к известному семейству троянцев-шпионов BackDoor.TeamViewer.


Для подключения к запущенному с помощью Linux.Proxy.10 прокси-серверу злоумышленникам необходимо знать только IP-адрес зараженного устройства и номер порта, который сохраняется в теле троянца при его компиляции. Специалистам компании «Доктор Веб» удалось подсчитать число инфицированных Linux.Proxy.10 узлов: на 24 января 2017 года оно составляет несколько тысяч.

Подпишитесь на новости

Базис выпустил Basis AIR, чтобы команды перестали стоять в очереди за GPU

Купили дорогие GPU для искусственного интеллекта, а теперь одни команды ждут свободных мощностей, пока у других железо простаивает? «Базис» из группы РТК-ЦОД представил Basis AIR — платформу, которая распределяет вычислительные ресурсы между ИИ-проектами. По оценке разработчика, она позволяет поднять загрузку ускорителей с 30% до 80%.

Как пишет «Коммерсантъ» со ссылкой на компанию, система рассчитана на организации, где несколько команд используют общий парк GPU для обучения и применения моделей.

Платформа учитывает приоритеты задач и лимиты подразделений. Если мощности свободны, команда может получить ресурсы сверх своей квоты. Один ускоритель также можно задействовать для нескольких задач.

Идея простая: прежде чем согласовывать очередную закупку железа, стоит разобраться, чем занято уже установленное. Basis AIR формирует отчёты о потреблении ресурсов по проектам и подразделениям, поэтому руководителям будет проще оценить, где действительно нужны новые GPU.

Платформа разворачивается в собственном ЦОД заказчика и может работать без интернета. Покупать остальные продукты «Базиса» для её внедрения не требуется: предусмотрена совместимость с инфраструктурными платформами сторонних разработчиков.

RSS: Новости на портале Anti-Malware.ru