



Обнаружено несколько тысяч зараженных Linux-устройств

Обнаружено несколько тысяч зараженных Linux-устройств

Обнаружено несколько тысяч зараженных Linux-устройств

Еще в конце прошлого года вирусные аналитики компании «Доктор Веб» отмечали рост количества вредоносных программ для ОС Linux. А уже в январе они обнаружили несколько тысяч Linux-устройств, инфицированных новым троянцем.

Троянец, с использованием которого злоумышленники заразили множество работающих в сети устройств под управлением Linux, получил наименование Linux.Proxy.10. Как и следует из названия этой вредоносной программы, она предназначена для запуска на инфицированном устройстве SOCKS5-прокси сервера, основанного на свободно распространяемых исходных кодах утилиты Satanic Socks Server. Злоумышленники используют этого троянца для обеспечения собственной анонимности в Интернете, сообщает news.drweb.ru.

Для распространения Linux.Proxy.10 киберпреступники авторизуются на уязвимых узлах по протоколу SSH, при этом список узлов, а также логин и пароль к ним хранится на их сервере. Список имеет следующий вид: «IP-адрес:login:password». Примечательно, что пользователей с такими учетными данными обычно создают в системе другие Linux-троянцы. Иными словами, Linux.Proxy.10 проникает на компьютеры и устройства, либо имеющие стандартные настройки, либо уже инфицированные вредоносными программами для Linux.


С использованием этого списка формируется сценарий, который выполняется на заражаемых устройствах при помощи утилиты sshpass. Он и заражает атакуемую систему троянцем Linux.Proxy.10.

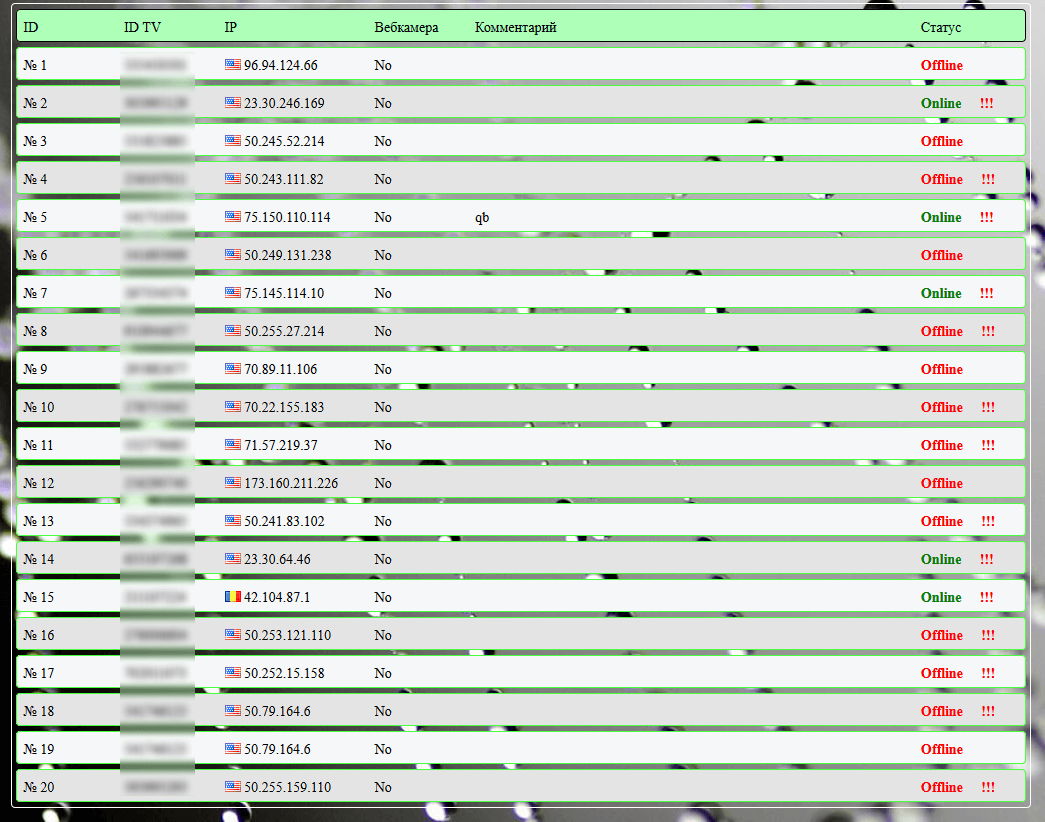
Кроме того, на сервере злоумышленников, распространяющих Linux.Proxy.10, помимо списков уязвимых узлов аналитики «Доктор Веб» обнаружили панель управления Spy-Agent и сборку вредоносной программы для Windows, относящейся к известному семейству троянцев-шпионов BackDoor.TeamViewer.


Для подключения к запущенному с помощью Linux.Proxy.10 прокси-серверу злоумышленникам необходимо знать только IP-адрес зараженного устройства и номер порта, который сохраняется в теле троянца при его компиляции. Специалистам компании «Доктор Веб» удалось подсчитать число инфицированных Linux.Proxy.10 узлов: на 24 января 2017 года оно составляет несколько тысяч.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru