



Почти 200 000 сайтов по-прежнему уязвимы перед проблемой Heartbleed

Почти 200 000 сайтов по-прежнему уязвимы перед проблемой Heartbleed

Почти 200 000 сайтов по-прежнему уязвимы перед проблемой Heartbleed

Уязвимость Heartbleed (CVE-2014-0160), выявлена в популярной криптографической библиотеке OpenSSL еще в 2014 году. Основная проблема связана с отсутствием необходимой проверки границ в одной из процедур расширения Heartbeat (RFC6520) для протокола TLS/DTLS.

Из-за этой маленькой ошибки кто угодно может получить доступ к оперативной памяти машин, чьи коммуникации «защищены» уязвимой версией OpenSSL. В том числе, злоумышленник получает доступ к секретным ключам, именам и паролям пользователей и всему контенту, который должен передаваться в зашифрованном виде. При этом не остается никаких следов проникновения в систему, сообщает xakep.ru.

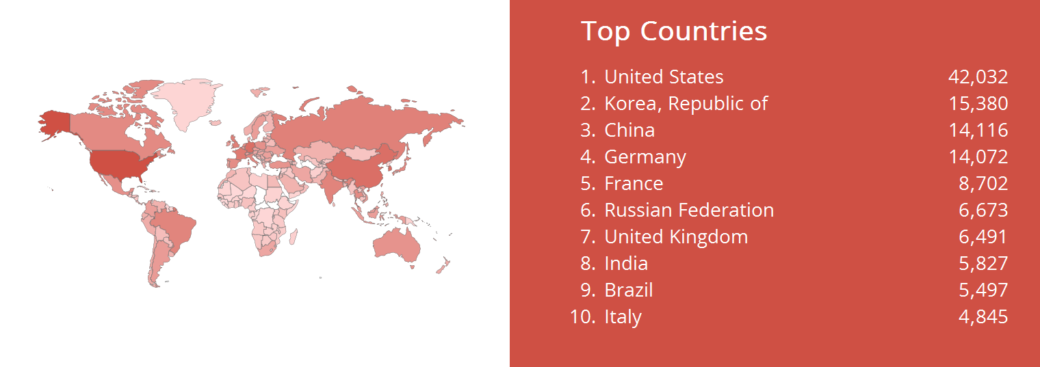
23 января 2017 года глава и основатель Shodan Джон Мазерли (John Matherly) представил свежий отчет о проблеме Heartbleed. Оказалось, что спустя почти три года уязвимость все еще представляет опасность для 199 594 сайтов, чьи администраторы, видимо, очень не любят устанавливать обновления. Подробную статистику по странам можно увидеть ниже.


Мазерли пишет, что около 75 000 уязвимых систем также используют истекшие SSL-сертификаты и работают на Linux 3.x.

Нежелание пользователей и администраторов обновлять ПО, остается одной из главных проблем, наряду с неугасающей любовью к паролю «123456». Совсем не удивительно, что в прошлом году специалисты Microsoft назвали самой опасной угрозой Stuxnet, хотя патч для этой проблемы был выпущен шесть лет тому назад. Еще одно доказательство беспечности пользователей – отчет специалистов Sophos, тоже представленный в прошлом году. Исследователи выявили, что эксплоиты для Office 2003, 2007 и 2010 по-прежнему занимают лидирующие позиции во всех топовых эксплоит-китах. Тогда авторы отчета писали, что сложившаяся ситуация напоминает им современный вариант дарвиновского труда «Происхождение видов».

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru