



Группа Shadow Brokers опубликовала часть эксплоитов АНБ

Группа Shadow Brokers опубликовала часть эксплоитов АНБ

Группа Shadow Brokers опубликовала часть эксплоитов АНБ

Похоже, в истории группировки The Shadow Brokers, которая летом минувшего года сумела похитить хакерские инструменты американских спецслужб, поставлена точка. Напомню, что в последний раз хакеры выходили на связь в конце ноября 2016 года. Тогда группировка сообщила, что аукцион по продаже эксплоитов АНБ, объявленный ранее, отменяется.

Вместо этого The Shadow Brokers предложили своего рода краудфандинг: хакеры пообещали обнародовать оставшиеся эксплоиты АНБ в открытом доступе, как только сетевая общественность совместными усилиями соберет 10 000 биткоинов (порядка 6,3 млн долларов по текущему курсу).

По всей видимости, идея с краудфанндингом тоже себя не оправдала. В декабре 2016 года пользователи обнаружили, что группировка пытается реализовать хакерские инструменты спецслужб поштучно, через сайт на базе ZeroNet — это платформа для распределенного хостинга сайтов, использующая в работе блокчейн и BitTorrent.  Длинный список инструментов, опубликованный на сайте, был разделен на категории (эксплоиты, трояны, импланты), а рядом с каждым «лотом» указана цена. Стоимость эксплоитов варьировалась от 1 до 100 биткоинов, а также можно приобрести весь набор сразу, по фиксированной цене 1000 биткоинов, пишет xakep.ru.


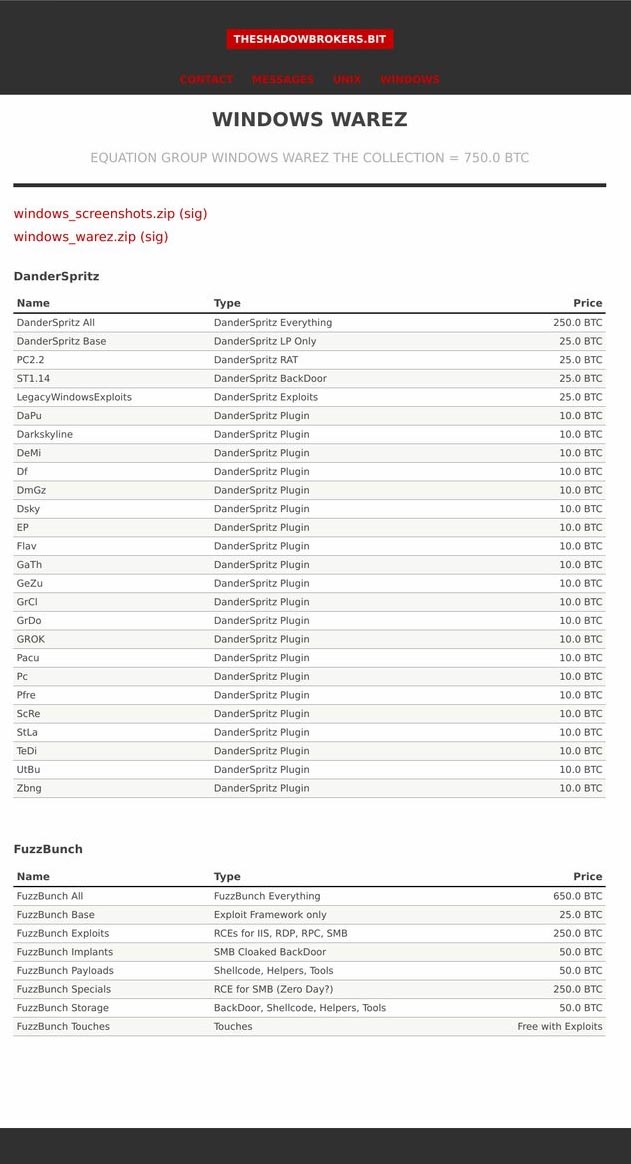
Чуть позже, в начале января 2017 года, ZeroNet-сайт был переработан, теперь хакеры предлагали приобрести пакет инструментов, озаглавленный Windows Warez, чью суммарную стоимость они оценили в 750 биткоинов. Также можно было приобрести как отдельные эксплоиты, так и более маленькие «тематические наборы», к примеру, эксплоит для 0-day уязвимости протоколе SMB (Server Message Block), RCE-эксплоиты для IIS серверов, RDP, RPC и SMB, эксплоиты для фреймворков и так далее.


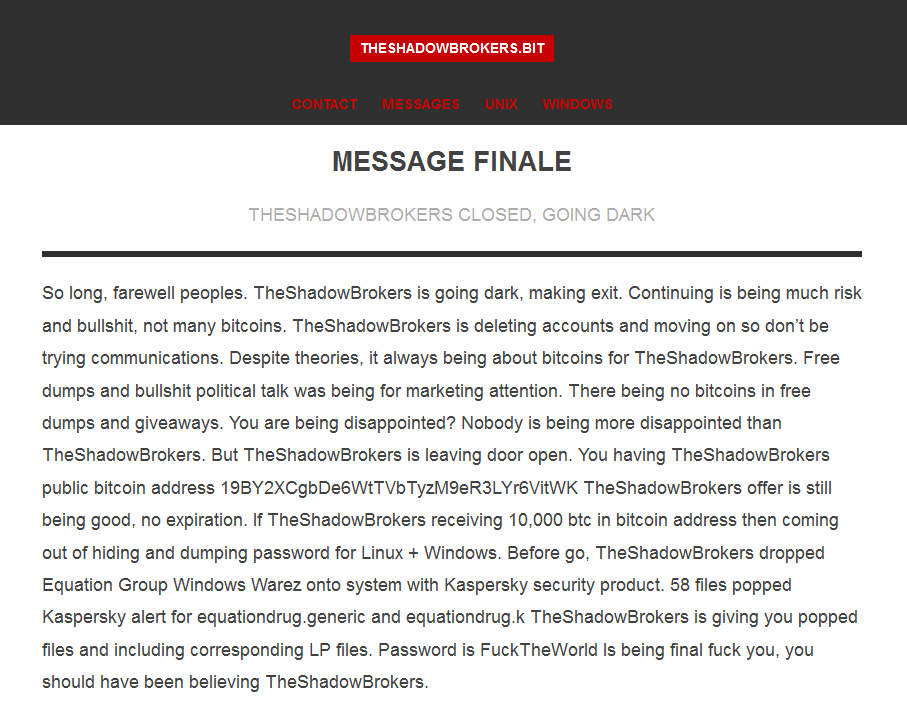
12 января 2017 года The Shadow Brokers отчаялись окончательно. На сайте появилось прощальное сообщение группы, в котором хакеры признали, что их главной целью всегда были деньги, но именно заработать на продаже украденных данных не удается.


«Счастливо, люди, прощайте. The Shadow Brokers уходят в тень и сходят со сцены. Продолжение чревато большими рисками и другой хренью, но не принесет много биткоинов. The Shadow Brokers удаляют все аккаунты и движутся дальше, так что не пытайтесь связаться. Вопреки всем теориями, для The Shadow Brokers дело всегда было в биткоинах. Бесплатные дампы и дурацкие политические разговоры были только для привлечения внимания рынка. Но бесплатными дампами и раздачами биткоинов не заработаешь. Вы разочарованы? Никто не разочарован больше, чем сами The Shadow Brokers», — пишут хакеры.

Хотя хакеры признают, что дело в деньгах и обещают опубликовать все оставшиеся инструменты, если когда-нибудь все же соберут 10 000 биткоинов, на прощание The Shadow Brokers сделали небольшой подарок сообществу. Группировка обнародовала еще несколько инструментов АНБ совершенно бесплатно.

К прощальному посланию приложен 61 файл в формате бинарников Windows, в том числе динамические библиотеки, драйверы, исполняемые файлы. ИБ-специалисты уже начали анализировать новый дамп. Судя по всему, часть инструментов была описана исследователями «Лаборатории Касперского» еще в 2015 году, в материалах посвященных работе Equation Group. Впрочем, сами The Shadow Brokers тоже упоминают о том, что антивирусные решения «Лаборатории Касперского» обнаруживают большую часть опубликованной малвари. Однако исследователи пишут, что продукты «Лаборатории Касперского» реагируют далеко не на все представленные инструменты, к тому же по данным Virus Total, у других вендоров дела обстоят значительно хуже.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru