



Шифратор KillDisk атакует Linux-устройства

Шифратор KillDisk атакует Linux-устройства

Шифратор KillDisk атакует Linux-устройства

Вирусная лаборатория ESET обнаружила новую версию вредоносной программы KillDisk, предназначенную для атак на Linux-устройства. Малварь приобрела также функции шифратора. KillDisk – деструктивный компонент, который использовался в атаках на украинские энергетические и финансовые компании в 2015 и 2016 гг.

В декабре 2016 года специалисты ESET изучали версию KillDisk, которая удаляла важные системные файлы, в результате чего зараженный компьютер переставал загружаться. Взамен удаленных программа создавала новые файлы, содержащие строку mrR0b07 или fS0cie7y – отсылки к сериалу «Мистер Робот».

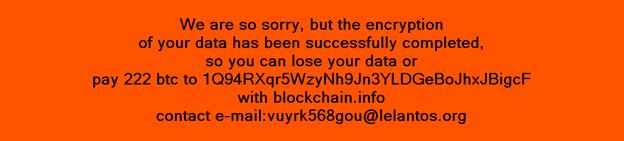
Последние версии KillDisk получили новые функции – они шифруют файлы на зараженном устройстве и требуют выкуп за восстановление данных. Сумма выкупа рекордная – 222 биткоина (больше 200 тыс. долларов).

Новейший KillDisk атакует как Windows, так и Linux-системы. В числе потенциальных жертв не только рабочие станции, но и серверы, что увеличивает возможный ущерб. Требования выкупа в Windows и Linux-версиях идентичны.


Windows-версия деструктивного компонента использует алгоритм шифрования AES с 256-битным ключом (свой ключ для каждого файла). Ключ для расшифровки хранится на сервере злоумышленников.

KillDisk для Linux шифрует файлы при помощи алгоритма Triple-DES. Программа не хранит ключ шифрования на зараженном компьютере и не отправляет его на удаленный сервер, поэтому даже уплата выкупа не гарантирует восстановления данных. С другой стороны, по оценке ESET, в работе Linux-версии присутствует уязвимость, благодаря которой восстановление возможно. 

Подпишитесь на новости

Продали российское ПО — можно вылететь из реестра. Что проверить до сделки

Продать программу или передать её с ИП основателя на компанию — ещё не значит автоматически поменять правообладателя в реестре российского ПО. Потребуется отдельное заявление и проверка Минцифры. Если новый владелец не соответствует требованиям, продукт рискует вылететь из реестра.

Как пройти процедуру и где чаще ошибаются заявители, разобрала на Хабре ИТ-юрист Ксения Сальникова.

По её словам, проверка во многом напоминает первоначальное включение: ведомство изучает документы нового правообладателя, хотя техническая экспертиза самой программы повторно не проводится.

Одного договора отчуждения недостаточно. Понадобятся сведения о структуре владения, документы на исключительные права, обновлённая документация и информация о выручке и выплатах иностранным лицам. Договоры на инфраструктуру хранения кода и сборки тоже необходимо подготовить с учётом смены владельца.


Отдельная ловушка — сайт, поскольку документацию нужно разместить на ресурсе нового правообладателя.

Если программа зарегистрирована в Роспатенте, переход исключительного права необходимо зарегистрировать и там. При этом новое свидетельство, поясняет автор, не выдают — в существующем появляется соответствующая отметка.

В личном кабинете реестра легко ошибиться даже с формой: требуется «Заявление о внесении изменений», а не похожее по смыслу уведомление.


Учтите, что проверку покупателя и переоформление документов стоит планировать заранее.

RSS: Новости на портале Anti-Malware.ru