



Android-троян Marcher маскируется под популярную игру Super Mario Run

Android-троян Marcher маскируется под популярную игру Super Mario Run

Android-троян Marcher маскируется под популярную игру Super Mario Run

Недавно обнаруженный троян для Android Marcher маскируется под популярную мобильную игру Super Mario Run, предупреждают исследователи в области безопасности Zscaler.

Nintendo недавно выпустила игру Super Mario Run для мобильной операционной системы iOS, при этом разработчики на данный момент не сделали эту игру доступной для Android. Злоумышленники сразу же воспользовались этим для распространения вредоносной программы. Похожий случай был зафиксирован в прошлом году, когда вредоносный вариант игры Pokemon GO возник спустя всего лишь неделю после официального релиза легитимной игры.

Вредоносная программа, маскирующаяся под Super Mario Run для Android устанавливает на устройство Marcher – троян, похищающий банковские данные пользователей. Для выполнения своих функций вредонос использует метод наложения своих поддельных страниц поверх легитимных приложений.

«После того, как троян установлен в системе, он ждет пока пользователь откроет одно из нужных ему приложений и накладывает поверх его окна свое поддельное, запрашивающее банковские реквизиты. Если пользователь вводит данные, они сразу отправляются на сервер злоумышленников» - говорят исследователи Zscaler.

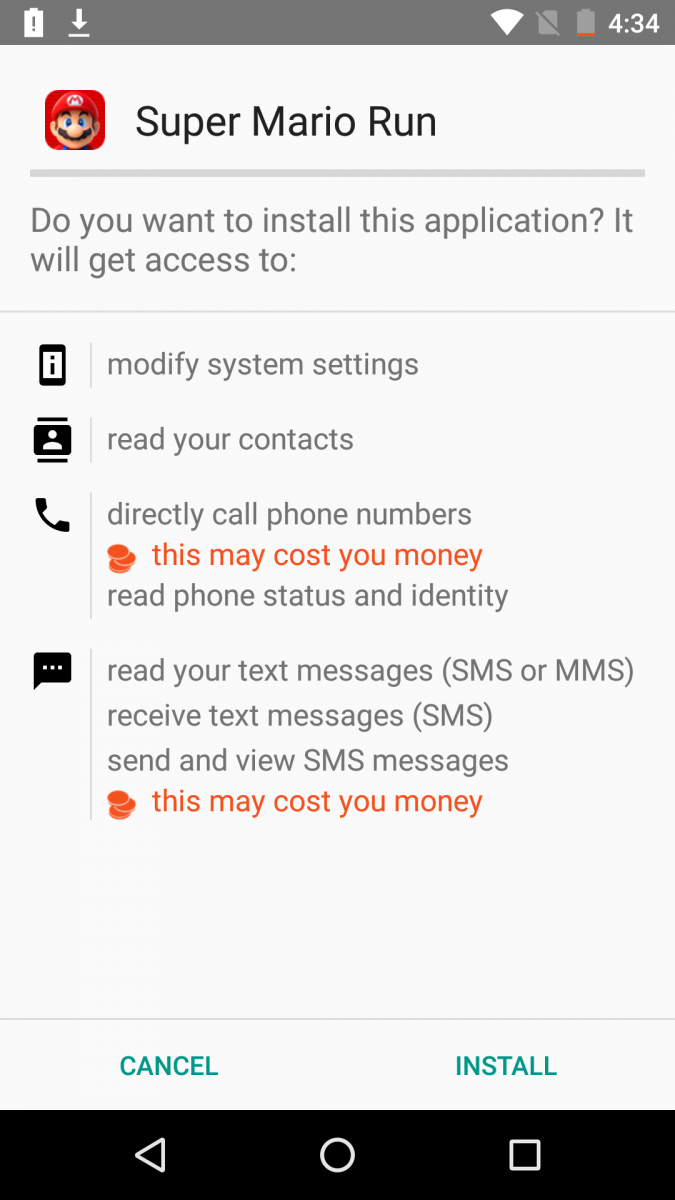
Marcher запрашивает несколько разрешений в системе, включая права администратора.

Новый вариант трояна нацелен на приложения популярных, хорошо известных банков. Также было отмечено, что вредоносная программа получила новый функционал – она запрашивает данные кредитных карт пользователей, как только они открывают магазин приложений Google Play.

«Троян блокирует запуск Google Play пока пользователь не предоставит информацию о своей банковской карте» - предупреждают исследователи.

Эксперты считают, что Marcher все еще находится в стадии разработки, так как некоторые функции не работают должным образом.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru