



Android-троян Marcher маскируется под популярную игру Super Mario Run

Android-троян Marcher маскируется под популярную игру Super Mario Run

Android-троян Marcher маскируется под популярную игру Super Mario Run

Недавно обнаруженный троян для Android Marcher маскируется под популярную мобильную игру Super Mario Run, предупреждают исследователи в области безопасности Zscaler.

Nintendo недавно выпустила игру Super Mario Run для мобильной операционной системы iOS, при этом разработчики на данный момент не сделали эту игру доступной для Android. Злоумышленники сразу же воспользовались этим для распространения вредоносной программы. Похожий случай был зафиксирован в прошлом году, когда вредоносный вариант игры Pokemon GO возник спустя всего лишь неделю после официального релиза легитимной игры.

Вредоносная программа, маскирующаяся под Super Mario Run для Android устанавливает на устройство Marcher – троян, похищающий банковские данные пользователей. Для выполнения своих функций вредонос использует метод наложения своих поддельных страниц поверх легитимных приложений.

«После того, как троян установлен в системе, он ждет пока пользователь откроет одно из нужных ему приложений и накладывает поверх его окна свое поддельное, запрашивающее банковские реквизиты. Если пользователь вводит данные, они сразу отправляются на сервер злоумышленников» - говорят исследователи Zscaler.

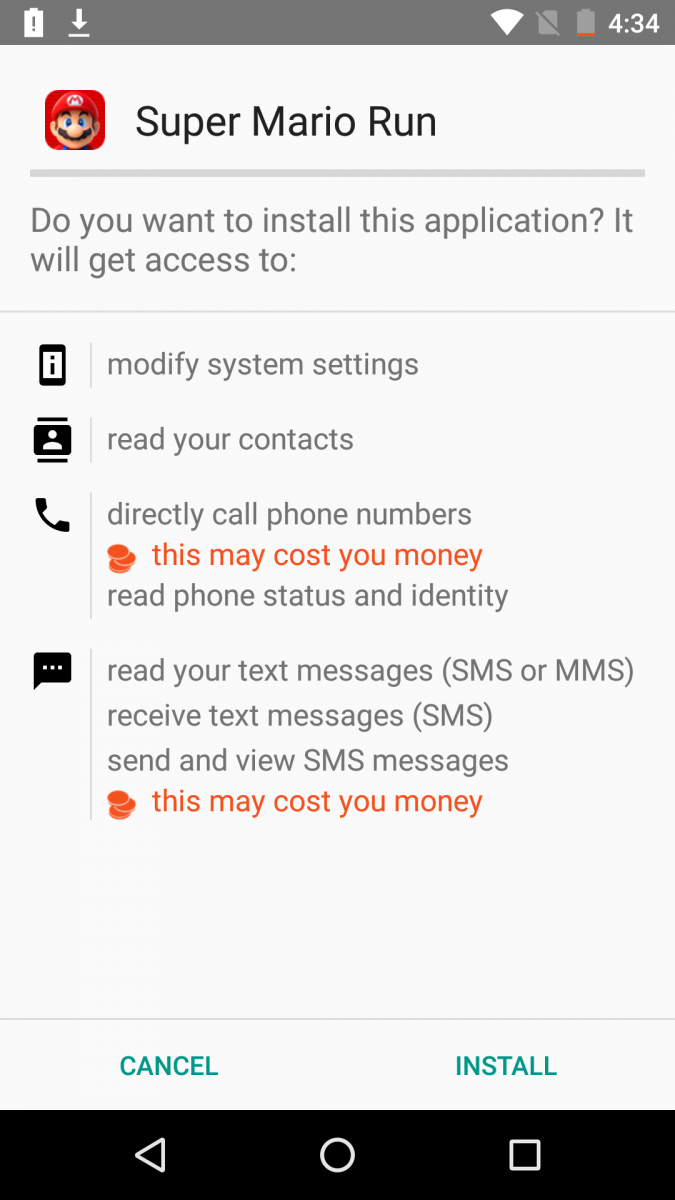
Marcher запрашивает несколько разрешений в системе, включая права администратора.

Новый вариант трояна нацелен на приложения популярных, хорошо известных банков. Также было отмечено, что вредоносная программа получила новый функционал – она запрашивает данные кредитных карт пользователей, как только они открывают магазин приложений Google Play.

«Троян блокирует запуск Google Play пока пользователь не предоставит информацию о своей банковской карте» - предупреждают исследователи.

Эксперты считают, что Marcher все еще находится в стадии разработки, так как некоторые функции не работают должным образом.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru